

reCAPTCHA- & hCaptcha-Schutz: Einrichtung und Hilfe
Schnellstart
- Laden Sie das mprrecaptcha-ZIP im "Module Manager" hoch und installieren Sie es.
- Klicken Sie auf "Configure", um CAPTCHA-Einstellungen zu öffnen.
- Wählen Sie "CAPTCHA Provider" und speichern Sie den passenden Website-Schlüssel und geheimen Schlüssel.
- Wählen Sie die erforderlichen Einträge unter "Protect Forms".
- Konfigurieren Sie den v3-Schwellenwert und die Fallback-Schlüssel, wenn Sie v3 verwenden.
- Aktivieren Sie "Enable CAPTCHA Protection" und speichern Sie.
- Prüfen Sie, ob gültige Übermittlungen erfolgreich sind und fehlende oder ungültige Tokens jedes ausgewählte Formular blockieren; beheben Sie Integrationsfehler, bevor Sie sich auf den Schutz verlassen.
Erfordert PrestaShop 1.6 oder höher und PHP 7.1 oder höher.
Einrichtungsanleitung
Schutz vor dem Einsatz prüfen
Das Modul kann Google reCAPTCHA v2-, reCAPTCHA v3- oder hCaptcha-Widgets darstellen. Testen Sie jedes ausgewählte Formular mit einem gültigen, einem fehlenden und einem ungültigen Token: Ein sichtbares Widget allein bedeutet nicht, dass die Formularverarbeitung Übermittlungen ohne gültiges Token ablehnt.
Bei ausgewählten nativen Anmelde-, Registrierungs- und Newsletter-Formularen verhindern fehlende oder ungültige CAPTCHA-Antworten das Absenden. Bei ausgeschaltetem CAPTCHA-Schutz bleibt die native Registrierung verfügbar.
Installieren und konfigurieren
- Laden Sie das
mprrecaptcha-ZIP über Modul > "Module Manager" hoch und installieren Sie es. - Klicken Sie auf "Configure", um CAPTCHA-Einstellungen zu öffnen.
- Wählen Sie "CAPTCHA Provider".
- Beschaffen Sie die passenden Anbieterschlüssel für Ihre Shop-Domain. Fügen Sie Website-Schlüssel und Geheimer Schlüssel ein.
- Wählen Sie die Formulare unter "Protect Forms".
- Aktivieren Sie "Enable CAPTCHA Protection" und klicken Sie auf Speichern.
- Testen Sie gültige, fehlende und ungültige Tokens bei jedem ausgewählten Formular. Prüfen Sie, ob fehlgeschlagene Prüfungen den zugrunde liegenden Vorgang verhindern.
Der CAPTCHA-Schalter ist anfangs ausgeschaltet. Darstellung und Prüfung bleiben inaktiv, solange nicht beide Hauptschlüssel vorhanden sind. Felder für geheime Schlüssel werden im Einstellungsformular maskiert. Sie benötigen PHP cURL und eine HTTPS-Verbindung von Ihrem Server zum Prüfendpunkt des Anbieters.
CAPTCHA-Einstellungen konfigurieren
| Einstellung | Standard | Wann ändern |
|---|---|---|
| "Enable CAPTCHA Protection" | Aus | Nach Speichern der Schlüssel und Testen der Integration aktivieren. |
| "CAPTCHA Provider" | "Google reCAPTCHA v2 (checkbox)" | Wählen Sie "Google reCAPTCHA v3 (invisible)" oder hCaptcha, wenn Sie passende Schlüssel haben. Ein Anbieter gilt für alle ausgewählten Formulare. |
| Website-Schlüssel | Leer | Öffentlicher Schlüssel für den ausgewählten Anbieter und die Shop-Domain. |
| Geheimer Schlüssel | Leer | Privater Prüfschlüssel aus derselben Anbieter-Konfiguration. |
| "Protect Forms" | "Contact form" und "Customer registration" | Weitere Optionen sind "Customer login" und "Newsletter subscription". Diese wählen die integrierten Anbindungen des Moduls. |
| "reCAPTCHA v3 Threshold" | 0.5 |
Geben Sie einen Wert von 0.0 bis 1.0 ein. Ein höherer Schwellenwert lehnt mehr Antworten mit niedriger Bewertung ab. Ein leerer Wert fällt auf 0.5 zurück. |
| "Fallback to reCAPTCHA v2 after low v3 score" | Aus | Aktivieren Sie bei v3 eine Kontrollkästchen-Abfrage nach niedriger Bewertung. Erfordert beide Fallback-Schlüssel. |
| "Fallback v2 Site Key" | Leer | Öffentlicher Schlüssel für eine separate Google-v2-Kontrollkästchen-Konfiguration. |
| "Fallback v2 Secret Key" | Leer | Privater Schlüssel für diese v2-Konfiguration. |
| "Load provider script only when a protected form is present" | Aus | Aktivieren, um Skripte über Widget/Injector zu laden. Ausgeschaltet lassen, wenn Ihr älteres Theme globales Laden im Header erfordert. |
Wählen Sie beispielsweise v3, wählen Sie "Contact form", "Customer registration" und "Newsletter subscription" und setzen Sie den Schwellenwert auf 0.6. Diese Einstellungen wenden den v3-Schutz auf die ausgewählten Formulare an.
Wählen Sie für einen v3-Fallback-Test v3, verwenden Sie einen strengeren Schwellenwert wie 0.7, tragen Sie beide v2-Fallback-Schlüssel ein und aktivieren Sie den Fallback-Schalter. Nach einer niedrigen Bewertung speichert das Modul eine ausstehende Abfrage für das Formular. Der nächste Versuch verwendet das v2-Kontrollkästchen. Ein erfolgreicher Fallback löscht diesen ausstehenden Zustand.
Platzierung im Theme prüfen
Das Modul wird über diese Formular-Hooks dargestellt, soweit Ihr Theme sie aufruft:
{hook h='displayContactContent'}
{hook h='displayCustomerLoginFormAfter'}
{hook h='displayCustomerAccountForm'}
{hook h='displayNewsletterRegistration'}
Es verwendet außerdem displayGDPRConsent für die entsprechende Kontaktplatzierung und einen Footer-Injector für erkennbare Standardformulare. Beispiele sind #login-form, #customer-form, .block_newsletter form und Steuerelemente namens submitMessage, submitLogin oder submitAccount.
Belassen Sie das Widget innerhalb des Formulars. Ein zusätzlicher Anzeige-Hook fügt nur ein Widget hinzu. Sie benötigen weiterhin eine funktionierende Anbindung an die Servervalidierung.
Sie können .mprrecaptcha-widget, .mprrecaptcha-contact, .mprrecaptcha-registration, .mprrecaptcha-newsletter und .mprrecaptcha-login im Theme-CSS ansprechen.
Anbieterskripte verwenden:
https://www.google.com/recaptcha/api.js
https://www.google.com/recaptcha/api.js?render=YOUR_SITE_KEY
https://js.hcaptcha.com/1/api.js
Google-Antworten verwenden g-recaptcha-response. hCaptcha verwendet h-captcha-response. Der v3-Fallback fügt mprcaptcha_v2_fallback=1 hinzu.
Servervalidierung prüfen
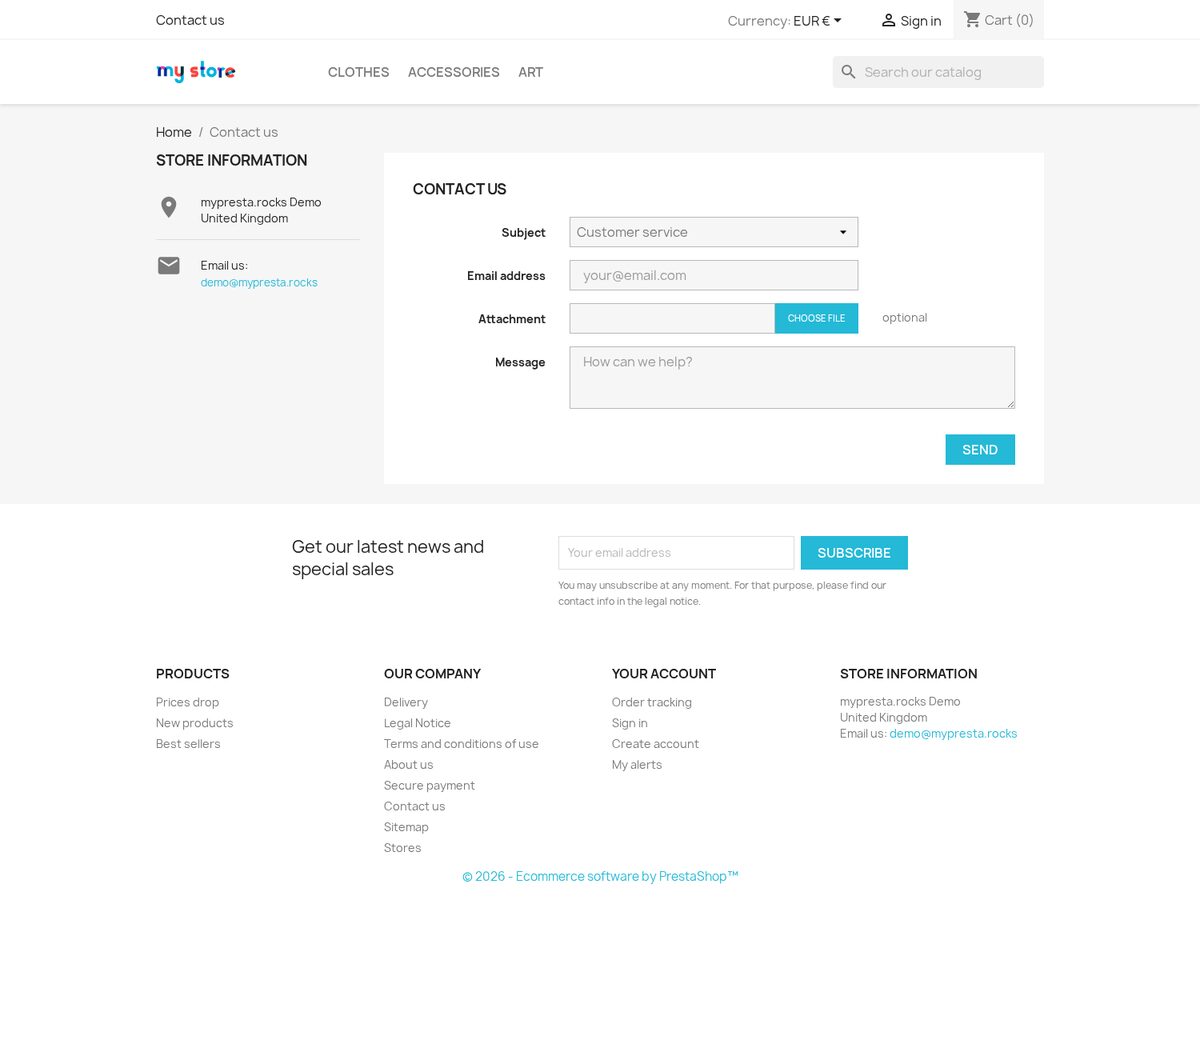
Das native Kontaktformular wird vor dem Absenden geprüft. Eine fehlgeschlagene CAPTCHA-Antwort verhindert den Nachrichtenversand.
Die Kontaktanbindung prüft außerdem submitMessage auf dem nativen Kontakt-Controller während actionFrontControllerSetMedia. Schlägt die Validierung fehl, setzt sie das Honeypot-Feld des Kontaktformulars. Testen Sie diesen Pfad mit Ihrem installierten Kontaktmodul.
Für jedes ausgewählte Formular:
- Senden Sie gültige Daten mit einer gültigen Abfrage und prüfen Sie den Erfolg.
- Senden Sie ohne Token und prüfen Sie, dass keine Nachricht, Anmeldung, kein Konto und kein Abonnement erstellt wird.
- Wiederholen Sie dies mit einem ungültigen Token.
- Testen Sie die Platzierung auf Mobilgeräten und Desktop.
- Wenn Sie den v3-Fallback verwenden, testen Sie den fehlgeschlagenen ersten Versuch und die erfolgreiche Wiederholung mit Kontrollkästchen.
Sind ungültige Übermittlungen erfolgreich, muss die Formularverarbeitung angebunden werden. Ein Anbieterwechsel oder ein zusätzliches Widget behebt dies nicht.
Ein weiteres Formular anbinden
Es gibt keine fertigen Einstellungen für Kasse, Passwortzurücksetzung, Bewertungen oder beliebige Drittanbieterformulare. Entwickler können renderForForm($formId) und verifyForForm($formId, $token, $ip) für eine eigene Anbindung verwenden. Verwenden Sie eine stabile Formular-ID, die nur Buchstaben, Ziffern, Unterstriche oder Bindestriche enthält. Die Formularverarbeitung muss den Vorgang ablehnen, wenn die Prüfung false zurückgibt. Die Prüfung gibt true zurück, solange der Modulschutz inaktiv ist.
Fehler beheben und deinstallieren
Fehlt ein Widget, prüfen Sie Schlüssel, Aktivierungszustand, ausgewählte Formulare, Anzeige-Hooks, Selektoren und Anbieteranfragen. Scheitern echte Benutzer an v3, prüfen Sie Schwellenwert und Anbieterantwort. Scheitert die Prüfung bei allen, prüfen Sie Domain/Schlüsseltyp und den HTTPS-/cURL-Zugriff des Servers. Verwenden Sie die Modulseite "Integrity" für Installationsprüfungen.
Deaktivieren Sie "Enable CAPTCHA Protection" und speichern Sie, um CAPTCHA-Darstellung und -Validierung des Moduls zu stoppen. Deinstallieren Sie es im "Module Manager", um Menü und gespeicherte Einstellungen zu entfernen.
Kompatibilität
Erfordert PrestaShop 1.6 oder höher und PHP 7.1 oder höher.
Referenz-Screenshots



Fragen
1
Wie vermeidet das Modul ein zweites Widget auf der nativen Kontaktseite?
Wenn das aktive Modul contactform in displayContactContent registriert ist, überspringt dieses Modul sein Widget in diesem Hook. Stattdessen kann es das Kontakt-CAPTCHA über displayGDPRConsent auf dem Kontakt-Controller ausgeben. Prüfen Sie nach Aktivierung des Schutzes die fertige Kontaktseite in Ihrem Theme.
Bekannte Probleme
11
Erneutes Absenden nutzt eine abgelaufene Prüfung
Kunden können kein Konto erstellen
Verbesserte Sicherheit
Kontakt-CAPTCHA erscheint außerhalb des Formulars
Newsletter-CAPTCHA-Ablehnung ohne sichtbare Meldung
Aktualisierte Formulare verlieren funktionierendes CAPTCHA
Später geladene Formulare und Ersatzprüfungen starten nicht
Beschriftungen in der Verwaltung bleiben unübersetzt
Modul lädt nicht unter PHP 7.1
Beschädigte Übersetzungstexte
CAPTCHA-Widgets fehlten in Standardformularen
Funktionsanfragen
9
Implementiert
Unsichtbares reCAPTCHA v3 mit optionaler v2-Prüfung
CAPTCHA-Schutz für Formulare
Updates über das Backoffice
Mehrsprachige Verwaltung
Prüfung der Einsatzbereitschaft
CAPTCHA für zusätzliche Formulare
Unterstützung für Friendly Captcha v2
Kontrollkästchen als Ausweichlösung für reCAPTCHA v3
Bedingtes Laden von CAPTCHA-Skripten
Änderungsprotokoll
v1.3.02026-10-25
- Addedadmin menu management via MenuInstaller for streamlined module setup
Ältere Versionen
v1.2.02026-10-15
- AddedPS 9 / Hummingbird theme compatibility
- AddedhCaptcha provider as an alternative to Google reCAPTCHA
- Addedserver-side verification with configurable score threshold for v3
- Improvederror messaging — failed verification now shows localised inline alert
- FixedreCAPTCHA v3 token expiry on slow connections causing false negatives
v1.1.02026-06-23
- Addedper-form enable/disable toggles: contact, login, registration, newsletter
- AddedreCAPTCHA v2 invisible badge support
- Fixedduplicate script injection when multiple protected forms on one page
v1.0.142026-05-27
- Addedcomplete FR/DE/ES/IT/PL translations
- FixedRender CAPTCHA on native contact forms
v1.0.152025-12-31
- Maintenance release: refreshed bundled shared libraries and module icon
v1.0.02025-03-20
- Initialrelease: Google reCAPTCHA v2 and v3 for PrestaShop forms
- InitialContact form, account login, customer registration, and newsletter protection
- InitialBack-office site key / secret key configuration
- InitialCompatible with PS 1.7.x and PS 8.x
Demo
Testen Sie das vollständige Modul vor dem Kauf
Kaufen Sie die Lizenz später, Ihre Einstellungen bleiben erhalten.
- Ihre 30-Tage-Demo Testen Sie es 30 Tage ab der ersten Installation in Ihrem eigenen Shop.
- Fertiger Demo-Shop Entdecken Sie einen fertigen Demo-Shop im Browser.
- Ohne Registrierung Kein Konto, keine E-Mail-Adresse und keine Shop-Domain nötig.
Mit dem Download akzeptieren Sie die Demo-Bedingungen und die Datenschutzerklärung.
Mit dem Öffnen dieser Demo akzeptieren Sie die Demo-Nutzungsbedingungen und die Datenschutzerklärung.