


Skanuj sklep PrestaShop w poszukiwaniu złośliwego oprogramowania dzięki monitorowaniu zaporą i ochronie formularzy


Security Revolution łączy ochronę ruchu, kontrole bezpieczeństwa, dostęp pracowników i kopie zapasowe w jednym centrum PrestaShop. Instalacja włącza gotowe ustawienia, a zapora początkowo obserwuje ruch, zanim uruchomisz blokowanie.
Agresywne roboty, śmieciowe rejestracje i słabe zabezpieczenia kont pracowników tworzą różne zagrożenia. Moduł łączy limity żądań, zaplanowane kontrole i zweryfikowane punkty przywracania, aby zapobieganie oraz odzyskiwanie sklepu miały wspólny panel.
Wybierasz zaufane adresy, reguły krajów i osobne limity dla robotów oraz formularzy. Zaplanowane skanowanie zgłasza luki i zmienione pliki. Logowanie pracowników korzysta z aplikacji uwierzytelniającej i kodów odzyskiwania, a kopie mają ustalony zakres, miejsce oraz okres przechowywania. Tryb obserwacji zapisuje, co zostałoby zablokowane przed włączeniem egzekwowania reguł.
Dane o ruchu wspierają Twoje decyzje o blokowaniu, a sprawdzone kopie zapewniają drogę do przywrócenia sklepu po incydencie.
Jak jeden moduł chroni sklep od zapobiegania po przywracanie?
Security Revolution chroni sklep PrestaShop przed incydentem, w jego trakcie i po nim, łącząc wielowarstwową kontrolę ruchu, ciągły zapis zdarzeń i sprawdzone punkty przywracania w jednym module.
- Jedno centrum bezpieczeństwa: zapobieganie, analiza, dostęp pracowników i przywracanie mają wspólny obraz.
- Ruch i formularze: roboty, powtarzane żądania, filtrowane strony, rejestracje, wiadomości, opinie i koszyki dostają właściwe limity.
- Kontrole z następstwem: automatyczne skany zamieniają podatne oprogramowanie, podejrzane pliki, otwarte katalogi i nieużywane moduły w konkretne zadania.
- Rozliczalny dostęp: mocniejsze logowanie, reguły haseł i dziennik pracowników chronią Back Office.
- Odzyskiwanie i wiele sklepów: zaplanowane kopie tworzą punkty przywracania, a widok floty wskazuje sklep wymagający uwagi.
- Bezpieczny start, dokładne ustawienia: gotowa konfiguracja działa po instalacji i pozwala zaostrzać politykę wraz z potrzebami sklepu.

Jak sklep zatrzymuje szkodliwy ruch, nie blokując klientów?
Moduł ocenia każde żądanie w sklepie przez listy zaufanych i blokowanych adresów, reguły krajów i sieci Tor, politykę robotów, limity ogólne, budżety poszczególnych robotów, rosnące kary za ponowne nadużycia oraz sygnały zachowania. Filtrowane listy produktów mają własne ważone limity, dlatego automat otwierający setki kombinacji otrzymuje inne traktowanie niż klient porównujący produkty.
Sam wybierasz progi dla całego sklepu, rejestracji, wiadomości z formularza kontaktowego, opinii o produktach i nowych koszyków. Niewidoczne pole pułapka, blokowanie jednorazowych domen, analiza ryzykownej treści i oddzielne limity formularzy zatrzymują śmieci, a wyjątki i tryby obserwacji chronią prawdziwe zamówienia przed zbyt surową regułą.

Jak kolejna kontrola bezpieczeństwa zamienia się w konkretne zadanie?
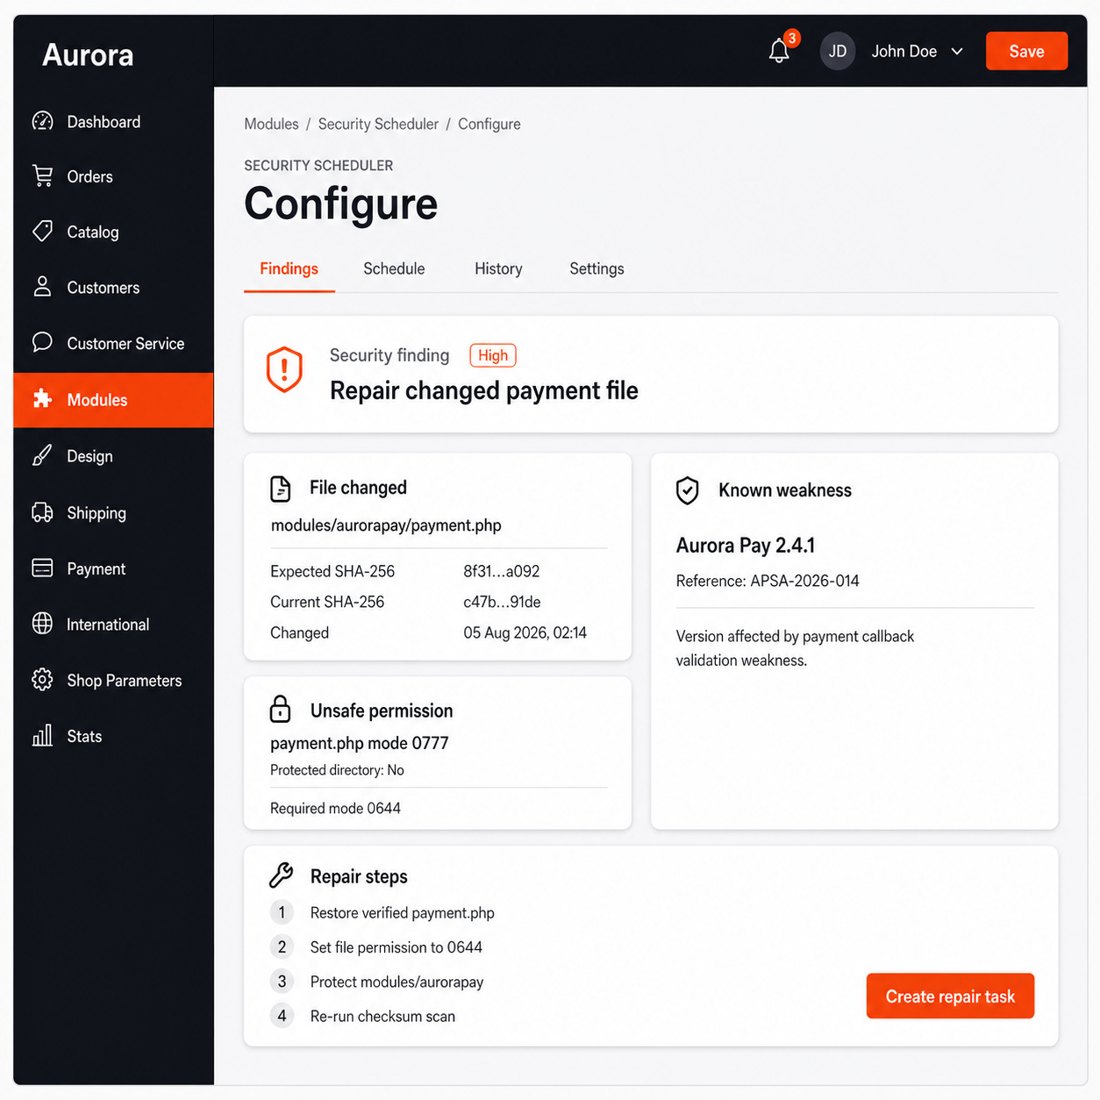
Kontrole podatności, podejrzanego kodu i integralności plików uruchamiają się automatycznie według wybranego harmonogramu. Porównują znany stan sklepu ze zmienionymi, nowymi i brakującymi plikami, sprawdzają sklep i zainstalowane moduły pod kątem znanych słabości oraz wskazują odsłonięte pliki, złe uprawnienia, niebezpieczne ustawienia i dostępne katalogi.
Wyniki wykrywają również nieużywane moduły i dają zabezpieczone działania do ich wyłączenia albo usunięcia. Wspólna ocena ochrony wyjaśnia każdy utracony punkt, a raporty według harmonogramu pokazują nowe znaleziska, zamknięte sprawy i zmiany od poprzedniego podsumowania. Praca nad bezpieczeństwem ma kolejność zamiast listy alarmów.
Kto zmienił dostęp i czy samo hasło wystarcza?
Pracownicy logują się z aplikacją uwierzytelniającą i jednorazowymi kodami awaryjnymi, a kolejne nieudane próby prowadzą do blokady. Sklep wymusza też siłę, historię i wiek haseł, odrzuca sesję po zmianie adresu IP oraz zapewnia awaryjne narzędzie poza Back Office na wypadek zablokowania wszystkich administratorów.
Zmiany pracowników, profili, uprawnień i wrażliwej konfiguracji mają przypisane nazwisko, czas i adres źródłowy. Ważne operacje wymagają świeżego drugiego potwierdzenia nawet w otwartej sesji, więc skradzione hasło albo pozostawiony ekran nie zamieniają się po cichu w pełną kontrolę nad sklepem.

Jak sklep wraca do sprzedaży po incydencie?
Kopie obejmują bazę danych, pliki, cały sklep albo wybrany zakres i powstają co godzinę, codziennie, co tydzień lub co miesiąc. Sam wybierasz przechowywanie według wieku i liczby kopii, sprawdzanie, powiadomienia oraz miejsce: dysk lokalny, inny serwer, zgodny magazyn obiektowy albo prywatny dysk w chmurze.
Każdy datowany punkt przywracania jest dostępny do sprawdzenia, pobrania i odtworzenia, również z magazynu zewnętrznego, gdy kopii lokalnej już nie ma. Agencja lub firma prowadząca kilka sklepów widzi także stan zarejestrowanych instalacji, wspólne znaleziska i zdalne uruchamianie kontroli, bez otwierania każdego Back Office osobno.

Jak szybko zaczyna się ochrona i jak daleko sięga konfiguracja?
Instalacja tworzy ekrany bezpieczeństwa i uruchamia praktyczne ustawienia dla formularzy, limitów żądań, robotów, filtrowanych stron, sesji i ochrony przeglądarki. Firewall zaczyna w trybie obserwacji i zapisuje, co zostałoby zatrzymane przed przejściem do blokowania, dlatego pierwsza decyzja opiera się na prawdziwym ruchu tego sklepu.
Sam wybierasz podstawową, standardową lub ścisłą ochronę przeglądarki, obserwację albo blokowanie, zaufane adresy, reguły krajów i sieci Tor, budżety robotów, oceny zachowania, progi formularzy oraz okresy przechowywania danych. Stare zdarzenia, wygasłe liczniki i historia sesji są porządkowane automatycznie, więc moduł łatwo uruchomić, ale wystarcza też dla sklepu z dużym ruchem i zarządzanej floty.

-
Referencjamprsecurityrevolution
-
Kompatybilność z PrestaShopPS 1.6 – 9.x
-
Model cenowyJednorazowy zakup
-
Typ modułuFront & Back-office
-
Dotyczy RODOTak
-
Cel biznesowyPrawo i zgodność
-
Wymagane konto zewnętrzneNie
-
Złożoność modułuKompletne rozwiązanie
-
Etap ścieżki klientaZarządzać sklepem
-
Działa z platformąBez zewnętrznej platformy
Co mówią o nas nasi klienci
Opinie o firmie
5.0
★
★
★
★
★
(4 opinii)
Ładowanie opinii klientów...
Brak opinii o produkcie
Bądź pierwszą osobą, która podzieli się doświadczeniem z tym modułem.
Napisz opinię
Security Revolution chroni sklep PrestaShop przed spamowymi rejestracjami, nadużyciami w formularzach, przeciążeniem przez crawlery, podejrzanym zachowaniem odwiedzających, ryzykownymi nagłówkami, nieoczekiwanymi zmianami plików, znanymi podatnościami i brakami w kopiach zapasowych. Moduł działa po stronie serwera, zapisuje to, co blokuje, i pozwala dostroić każdą warstwę ochrony z Back Office.
Masz pytanie dotyczące tego produktu?
Nasi eksperci chętnie pomogą. Zapytaj o instalację, kompatybilność lub specyfikację.
1343
pytania
9
kategorie
v3.8.72026-05-27
- AddedTiered session retention — 90d humans, 24h bots, configurable
- Addedcomplete FR/DE/ES/IT/PL translations
- FixedPreserve dashboard notification tabs
Ładowanie pełnego changeloga...
Dobrze współpracuje z Security Revolution
Moduły, które nasz zespół naprawdę łączy z tym i dokładnie dlaczego każdy pasuje do tego samego zestawu.
Nadzór
Security Revolution daje sklepowi jeden proces w Back Office do skanowania złośliwego oprogramowania, kontroli zapory, monitoringu i porządków operacyjnych, ograniczając szkody z ryzykownych żądań, spamu i fałszywych rejestracji. Ta szeroka ochrona skupia się na żądaniach i kondycji witryny, ale na co dzień zespół musi też reagować na konkretnych nadużywających klientów lub adresy powiązane z logowaniami i zamówieniami.
Customer Extra Info (IP Ban) obsługuje ten poziom klienta osobno. Rejestruje szczegóły techniczne, jak IP, user agent, rozpoznany system operacyjny, przeglądarkę i urządzenie dla klientów i gości, oraz daje personelowi narzędzia do przeglądania kontekstu, blokowania ryzykownych wzorców i dodawania zaufanych adresów do białej listy. Celuje w pojedynczych sprawców; Security Revolution pokrywa szerszą powierzchnię żądań i złośliwego oprogramowania.
Działając razem jako narzędzia komplementarne, sklep zyskuje obie warstwy obrony: jedna obserwuje witrynę i ruch w skali całości, druga pozwala personelowi badać i blokować konkretnych klientów lub adresy IP stojące za podejrzanymi logowaniami i nadużyciami. Praca nad bezpieczeństwem pozostaje łatwiejsza do przeglądu, a zespół może odpowiadać zarówno na zagrożenia dla całej witryny, jak i na pojedynczych szkodników.

Uzupełnienie
Sklep z Security Revolution już konsoliduje skanowanie złośliwego oprogramowania, reguły zapory i monitoring w jednym procesie Back Office, aby ograniczyć nadużywający ruch i ryzykowne żądania. Ta ochrona już odprawia odwiedzających według reguł IP i kraju, a Visitor Control dodaje reguły kont klientów oraz kontrolę dostępu do poszczególnych stron.
Visitor Control pokrywa tę rolę bramy wejściowej osobno. Sprawdza reguły w chwili, gdy strony zaczynają się ładować, i blokuje dokładne adresy IP, adresy z symbolami wieloznacznymi, zakresy IP, bloki CIDR, kody krajów i wzorce przeglądarek, pokazując skonfigurowany komunikat odmowy dostępu zamiast pozwolić odwiedzającemu przejść dalej. On decyduje, kto wchodzi; Security Revolution skanuje i broni tego, co przejdzie.
Stosowane obok siebie tworzą dwie komplementarne warstwy: jedna zatrzymuje niepożądanych gości w drzwiach według IP i kraju, druga monitoruje i sprząta zagrożenia istotne dla żądań, które idą dalej. Sklep ogranicza zarówno wolumen nadużywającego ruchu, jak i szkody z tego, co się prześlizgnie, a każde narzędzie jest dostrojone do własnego zadania.

Uzupełnienie
Security Revolution pomaga sklepowi ograniczać spam, fałszywe rejestracje i podejrzany ruch dzięki skanowaniu, kontrolom zapory i monitoringowi w jednym procesie. Duża część tych nadużyć przychodzi przez publiczne formularze witryny, ale Security Revolution to szeroka warstwa ochrony, a nie dedykowane wyzwanie na tych konkretnych formularzach, w które uderzają boty.
reCAPTCHA & hCaptcha Protection celuje dokładnie tam. Dodaje Google reCAPTCHA v2, reCAPTCHA v3 lub hCaptcha jako wyzwania w formularzach kontaktu i rejestracji, logowania i newslettera, zatrzymując złe zgłoszenia, zanim PrestaShop przejdzie dalej. Chroni same wysyłki formularzy; Security Revolution pokrywa szerszy obraz bezpieczeństwa wokół nich.
Działając razem, zwalczają zautomatyzowane nadużycia z dwóch komplementarnych kierunków: narzędzie captcha blokuje boty dokładnie przy tych polach formularzy, w które celują, a Security Revolution monitoruje, skanuje i sprząta resztę witryny. To połączenie utrzymuje fałszywe konta i spam nisko u źródła i daje zespołowi pełniejszy obraz pozostałych zagrożeń.
 30 dni na zwrot
Łatwy zwrot - bez pytań
 Moduły Plug & Play
Zainstaluj, skonfiguruj i zarabiaj
 Wsparcie na pierwszym miejscu
Priorytet pomocy i satysfakcji
Zobacz także
- Tylko online


Kto tworzy i rozwija ten moduł
Moduł tworzy i rozwija David Miller z mypresta.rocks. David pracuje z PrestaShop od 2013 roku, a firma prowadząca ten sklep jest zarejestrowana od 3 grudnia 2018 roku. Każdy moduł w tym katalogu to nasza własna praca, więc Twoje pytania do wsparcia trafiają do ludzi, którzy napisali kod. Historia zmian na tej stronie pokazuje każdą aktualizację z datą.