

Ihr Mitarbeiter ging. Wir betreiben den Store, und konnten nicht beweisen, dass der Zugriff ebenfalls weg war.


Der Fund, der die Prüfung abrupt stoppte
Wir entwickeln und betreuen PrestaShop-Stores für andere Unternehmen. Die Shops gehören nicht uns, wir betreiben sie im Auftrag unserer Kunden, und das bedeutet: Ihr Back Office sicher zu halten, ist unsere Verantwortung. Das ist der Job. Und genau deshalb ist die Geschichte, die ich gleich erzähle, bei uns gelandet und nicht bei irgendjemand anderem.
Vor nicht allzu langer Zeit verließ ein Mitarbeiter eines Unternehmens, dessen Store wir betreuen, die Firma. Nichts Dramatisches, keine Geschichte, die im Abschied selbst erzählenswert wäre. Aber diese Person hatte Zugriff auf verschiedene Teile des Betriebs, den wir für ihren Arbeitgeber führen, darunter ein PrestaShop Back-Office-Konto, und ihr Weggang löste aus, was eigentlich eine routinemäßige Zugriffsprüfung für den Store, die Mailkonten und das Hosting hätte sein sollen. Als Betreuer dieses Stores lag diese Prüfung bei uns.
Sie fand das übliche Durcheinander, das man von einem Betrieb erwartet, der schneller gewachsen ist als seine Prozesse. Aber ein Fund stoppte alles abrupt, und es war nicht der Back-Office-Login, um den sich jeder zuerst Sorgen macht. Es war das Postfach:
Das Postfach des ausgeschiedenen Mitarbeiters, sein persönlicher Posteingang und die gemeinsam genutzten Rollenpostfächer, die er verwendet hatte, war noch aktiv. Das Passwort war nie rotiert worden. Und es wurde weiterhin jeden einzelnen Tag eingeloggt.
Der Teil, der Sie noch mehr beunruhigen sollte als der Fund selbst: Weil das gesamte Team des Kunden über eine gemeinsame Büroverbindung arbeitete und weil manche Zugangsdaten zwischen Personen geteilt wurden, war es unmöglich zu sagen, ob diese täglichen Logins von der Person stammten, die gegangen war, oder von einem aktuellen Kollegen, der die alte Aufgabe über das alte Postfach erledigte. Beide Erklärungen passten perfekt zu den Logs. Eine Logzeile hält fest, dass ein Zugang von einer Adresse aus verwendet wurde, und eine IP-Adresse identifiziert eine Verbindung, keine Person. Wochen nachdem jemand aufgehört hatte, für das Unternehmen zu arbeiten, konnten wir, die Agentur, die für die Sicherheit dieses Stores verantwortlich ist, nicht beweisen, dass sein Zugriff mit ihm geendet hatte.
Darum geht es in diesem Beitrag. Nicht um einen Einbruch, wir fanden keine Hinweise auf einen, und um genau zu bleiben, was die Logs tatsächlich zeigten: Die weiterhin aktiven Postfach-Zugangsdaten des ehemaligen Mitarbeiters wurden verwendet; wer sie in der Hand hatte, war genau das, was niemand feststellen konnte. Es geht um etwas Leiseres und, wie ich behaupten würde, Häufigeres als einen Einbruch: einen Store, dessen Betreuer die Frage "Wer kommt hier gerade überall hinein?" nicht beantworten konnten, und als wir versuchten, die Antwort aus Logs zu rekonstruieren, merkten wir, dass auch die Logs sie uns nicht liefern konnten. Und wenn das bei einem Postfach stimmt, lässt dieselbe Architektur Sie beim Back Office genauso blind zurück, dort setzt der Rest dieses Beitrags an.
Wenn Sie einen PrestaShop-Store betreiben, oder für jemand anderen betreiben, in dem mehr als eine Person das Back Office nutzt, ist dieser Beitrag die Checkliste, die ich gern in der Hand gehabt hätte, bevor wir sie brauchten.
Warum die Forensik scheiterte, und warum Ihre ebenfalls scheitern würde
Als der Fund „noch aktiv, noch eingeloggt“ auftauchte, war der naheliegende nächste Schritt Forensik: Logs ziehen, jeden Login zuordnen, bestätigen, dass nichts Unzulässiges passiert war. Wir haben diese Arbeit gemacht. Sie scheiterte weitgehend, und die Gründe dafür verdienen es, ausgeschrieben zu werden, weil sie nicht kundenspezifisch sind. Sie sind der Normalzustand eines typischen Small-Business-Hosting-Stacks, und wir sehen dieselbe Form in vielen Stores, die wir betreuen.
Die Logs reichten nicht weit genug zurück. Der Mailserver bewahrte detaillierte Login-Logs nur etwa vier Wochen lang auf. Alles Ältere war schlicht weg. Wenn die Frage lautet: „Wurde dieses Konto seit dem Weggang vor Monaten missbraucht?“, kann ein Vier-Wochen-Fenster sie nicht beantworten. Egal, wie viel Können man darauf wirft.
Webmail verbarg die echte Quelle. Logins über den gehosteten Webmail-Client wurden vom Server selbst proxied, sodass das Mail-Log die lokale Adresse des Servers als Sitzungsquelle protokollierte, nicht die tatsächliche IP der Person. Eine ganze Zugriffsklasse war durch die Architektur praktisch anonym.
Geteilte IPs zerstörten die Zuordnung. Alle im Büro des Kunden gingen über dieselbe Breitbandverbindung ins Netz. Ein Login von der Büro-IP konnte von einem Dutzend Personen stammen, möglicherweise auch von jemandem, der dort nicht mehr arbeitete, aber noch das Passwort hatte und zum Beispiel einen Grund, vorbeizukommen, oder von einem Gerät, das noch automatisch synchronisierte. NAT, VPNs und geteilte Netzwerke erzeugen alle denselben Effekt: Die IP sagt Ihnen, woher eine Verbindung kam, nie, wer dahinterstand.
Geteilte Zugangsdaten zerstörten sie ein zweites Mal. Mehrere Rollenpostfächer und der Hosting-Zugang selbst verwendeten Passwörter, die mehreren Personen bekannt waren. Wenn fünf Personen ein Passwort kennen, beweist eine Logzeile, dass ein Passwort verwendet wurde. Nie, wer es verwendet hat.
Bereits vorhandener Zugriff war unsichtbar. Die wichtigste Einschränkung von allen: Logs zeichnen Ereignisse auf, kein Wissen. Wenn jemand ein Passwort kopiert, ein Postfach exportiert oder einen API-Schlüssel notiert hat, während er rechtmäßig Zugriff hatte, wird kein Log das jemals zeigen. Die Prüfung konnte ehrlich feststellen: „Wir haben keine Hinweise auf Missbrauch gefunden“, und wir mussten sofort den Vorbehalt ergänzen, den jeder Sicherheitsmensch kennt: Fehlende Beweise sind kein Beweis für das Fehlen.
Zusammengenommen ist das die eigentliche Lektion und die These dieses gesamten Beitrags:
Sie können nicht untersuchen, was Sie nie verhindert haben. Wenn Sie Forensik betreiben, haben Sie die Version dieser Geschichte, in der Sie eine saubere Antwort bekommen, bereits verloren. Prävention ist nicht nur günstiger als Forensik. In einem typischen Merchant-Stack ist sie von beiden die einzige, die tatsächlich funktioniert.
Auch unser eigenes Haus war nicht sauber
Ich würde einen unehrlichen Beitrag schreiben, wenn ich das als „ein Kunde hatte schlechte Hygiene und wir, die gewissenhafte Agentur, schüttelten von der Seitenlinie den Kopf“ darstellen würde. Dieselbe Prüfung auditierte auch Zugriffe, zu denen unsere eigenen Agenturkonten auf diesem Store gehörten, und sie fand zwei Dinge, auf die ich nicht stolz bin.
Eines meiner eigenen Passwörter war seit ungefähr fünf Jahren nicht geändert worden. Es war lang, es war einzigartig, es war, soweit irgendein Log zeigen konnte, nie missbraucht worden. Nichts davon ist der Punkt. Fünf Jahre sind fünf Jahre ehemaliger Mitwirkender, alter Geräte, vergessener Browserprofile und Drittanbieter-Leaks, die sich gegen ein statisches Geheimnis aufsummieren. Als die Menschen, die dafür bezahlt werden, auf diesen Store aufzupassen, wussten wir es besser. Und trotzdem war es wahr.
Mein „VPN“ machte die Dinge schlechter, nicht besser. Jahrelang hatte ich einen kostenlosen VPN-Dienst genutzt, der seine Exit-Server über zufällige Rechenzentren rotieren lässt. Sicherheitstechnisch brachte er wenig. Forensisch war er eine Katastrophe mit umgekehrtem Vorzeichen: Meine eigenen legitimen Logins in den Store erschienen in den Logs als Schübe von unbekannten Rechenzentrums-IPs in mehreren Ländern, exakt der Fingerabdruck einer Kontoübernahme. Während der Prüfung verbrannten wir echte Stunden damit zu beweisen, dass das bedrohlichste Muster in der gesamten Loghistorie ich war, der eigene Administrator des Stores, unterwegs durch das Rouletterad der Exit-Nodes eines kostenlosen VPNs. Ein Werkzeug, das ich im Namen der Sicherheit übernommen hatte, erzeugte das Rauschen, das das Signal beinahe begrub.
Ich nehme diese Punkte auf, weil sie die ehrliche Form dieses Problems zeigen und weil die Verantwortung für Back Offices von Kunden bedeutet, dass wir uns selbst an dieselbe Liste halten müssen. Zugangsdaten-Hygiene scheitert nicht, weil Menschen sorglos oder dumm sind. Sie scheitert, weil im Tagesgeschäft nichts das Thema erzwingt. Der Shop funktioniert. Die Mail kommt an. Das Passwort von 2021 loggt Sie immer noch ein. Jeder Tag, an dem nichts schiefgeht, ist ein Tag, an dem sich die Schuld unsichtbar verzinst, bis ein Weggang, ein Audit oder ein Vorfall Sie hinschauen lässt.
Der Lebenszyklus von Zugangsdaten hat zwei Hälften. Alle machen eine davon.
Wenn jemand dazukommt, ein Mitarbeiter, ein Freelancer, eine Agentur, ein Geschäftspartner, wird Zugriff innerhalb von Stunden eingerichtet. Das muss so sein, sonst kann diese Person nicht arbeiten. Es gibt eine motivierte Person (den Neuzugang), eine motivierte Führungskraft (die ihn produktiv braucht) und einen unmittelbaren, sichtbaren Fehlermodus, wenn es nicht passiert.
Wenn die Beziehung endet, hat der Entzug nichts davon. Niemand wird dadurch blockiert, dass das Konto eines Ausgeschiedenen weiter existiert. Es gibt keine Fehlermeldung, keine Beschwerde, kein Ticket. Das Standardergebnis des Nichtstuns ist, dass alles weiter funktioniert, und genau das ist das Problem. Onboarding erzwingt sich selbst; Offboarding passiert nur, wenn Sie daraus einen absichtlichen, schriftlichen Prozess gemacht haben. Und das gilt für jede Art von Weggang gleichermaßen: den Mitarbeiter, der kündigt, den Auftragnehmer, dessen Projekt endet, die Agentur, von der ein Kunde wegwechselt. Hier steckt eine zweite Falle, die uns direkt getroffen hat: Wenn ein Store von einer Agentur betrieben, aber von den eigenen Leuten des Kunden besetzt wird, kann Offboarding in die Lücke zwischen beiden fallen. Der Kunde nimmt an, sein ausscheidender Mitarbeiter sei „das Problem unseres Dienstleisters“, die Agentur erfährt nie, dass die Person gegangen ist. Zugriff weiß nicht, wessen Problem er hätte sein sollen. Jemand muss ihn ausdrücklich besitzen, schriftlich, auf beiden Seiten.
Und in einem E-Commerce-Betrieb ist „Zugriff“ nie ein einzelnes Konto. Es ist ein Gewirr: das PrestaShop Back Office, Postfächer, gemeinsam genutzte Rollenpostfächer, SSH und FTP, das Hosting-Control-Panel, Datenbankzugriff, Webservice-API-Schlüssel, das Dashboard des Zahlungsanbieters, die Versandplattform, Analytics, Marktplätze, der Passwortmanager, gemeinsame Dokumente. Wenn Sie eines davon verpassen, ist der Weggang nicht abgeschlossen. Sie haben nur aufgehört hinzusehen.
Die Offboarding-Checkliste, die die meisten Shops nicht haben
Das ist das Artefakt, das Sie aus diesem Beitrag stehlen sollten. Drucken Sie es aus, passen Sie es an und hängen Sie es an Ihren Austrittsprozess. Egal, ob Sie der Händler sind oder die Agentur, die den Store betreibt. Das Ziel ist, dass Sie am letzten Tag einer Person eine Liste abarbeiten und nicht unter Zeitdruck versuchen, den ganzen Stack aus dem Gedächtnis zu rekonstruieren.
| # | Zugriff zu entziehen | Was am Austrittstag zu tun ist | Wo Händler es übersehen |
|---|---|---|---|
| 1 | PrestaShop Back-Office-Konto | Mitarbeiterkonto unter Erweiterte Einstellungen → Team deaktivieren (nicht löschen) | Löschen verwaist alle Datensätze, die auf dieses Konto verweisen; Deaktivieren behält seine Identität, sodass diese Verweise weiterhin auf eine bekannte Person auflösen |
| 2 | Persönliches Postfach | Login deaktivieren und Passwort rotieren; ausdrücklich entscheiden, was mit eingehender Mail passiert | „Wir kümmern uns später um den Posteingang“ wird leise zu „nie“, das war der entscheidende Fund oben |
| 3 | Gemeinsame/Rollenpostfächer (info@, orders@, returns@…) | Jedes geteilte Passwort rotieren, das die Person kannte | Die Person ist weg, aber das Passwort in ihrem Kopf funktioniert überall weiter, wo es geteilt wird |
| 4 | SSH / SFTP / FTP | Benutzer und Schlüssel entfernen; jedes geteilte Konto rotieren | Alte FTP-Zugangsdaten in einem verlassenen Deployment-Tool eines Ausgeschiedenen sind eine klassische stille Hintertür |
| 5 | Hosting- / Server-Control-Panel | Benutzer entfernen; Master-Login rotieren, wenn er geteilt wurde | Das ist root-äquivalent für das gesamte Geschäft, behandeln Sie es wie die Kronjuwelen |
| 6 | Datenbankzugriff | DB-Passwörter rotieren, die sie hatten; Remote-Access-Allowlists prüfen | Niemand erinnert sich an den schreibgeschützten Berichtszugang von vor zwei Jahren |
| 7 | PrestaShop Webservice / API-Schlüssel | Schlüssel widerrufen oder neu generieren, die sie erstellt oder verwendet haben | Schlüssel sehen nicht wie „Konten“ aus, deshalb überleben sie jede Prüfung |
| 8 | Zahlung, Versand, Analytics, Marketplace-Dashboards | Benutzer aus jedem Drittanbieterdienst entfernen | Jede Plattform hat ihr eigenes Kontosystem; keine davon weiß, dass die Person gegangen ist |
| 9 | Passwortmanager | Seat entfernen; jede Zugangsinformation in Tresoren rotieren, die sie lesen konnten | Ein gecachter Tresor eines Ausgeschiedenen ist eine vollständige Karte von allem anderen auf dieser Liste |
| 10 | Gemeinsame Dokumente / Cloud-Laufwerke | Konto entfernen; alles prüfen, was an persönliche Adressen geteilt wurde | Dateien, die „nur dieses eine Mal“ an eine private E-Mail geteilt wurden, überleben die Beziehung unbegrenzt |
| 11 | VPN / Büronetzwerk | VPN-Profil und WLAN-Zugangsdaten widerrufen | Wenn das Back Office der Büro-IP vertraut, ist Netzwerkzugriff Adminzugriff |
| 12 | 2FA und Wiederherstellungscodes | Wiederherstellungs-E-Mails/-Telefone auf kritischen Konten erneut prüfen | Ein Wiederherstellungspfad, der auf das Postfach eines Ausgeschiedenen zeigt, hebelt still alles oben aus |
Zwei Prozesshinweise sind genauso wichtig wie die Liste: Sie läuft am letzten Tag, nicht „innerhalb von ein paar Wochen“, die Prüfung, die diesen Beitrag ausgelöst hat, fand die Lücke genau deshalb, weil Entzug als Irgendwann-Aufgabe behandelt wurde. Und jemand besitzt sie namentlich, und wenn ein Store von einer Agentur betrieben wird, müssen dieses „jemand“ und die Übergabe zwischen Kunde und Agentur festgezurrt sein, bevor jemand geht, nicht danach improvisiert werden. Eine Checkliste ohne Besitzer ist ein Vorschlag.
Eine bewusste Entscheidung in Zeile 1 ist es wert, wiederholt zu werden: deaktivieren, nicht löschen. Ein deaktiviertes Konto kann sich nicht einloggen, behält aber seine Identität und vorhandenen Verweise, sodass alle Datensätze, die es doch erwähnen, weiterhin auf eine bekannte Person auflösen statt auf einen losen Geist. Löschen fühlt sich ordentlicher an und verwaist genau die Verknüpfungen, die Sie später vielleicht brauchen, um etwas zu verstehen.
Härtung: damit ein geleaktes Passwort nie genug ist
Offboarding ist Schadensbegrenzung für ein System, in dem ein Passwort gleich Zugriff ist. Die tiefere Lösung ist, ein Back Office überlebensfähig zu machen, selbst wenn Zugangsdaten leaken. Denn irgendwann passiert es. Das sind die sechs Änderungen, die wir inzwischen bei jedem Store durchsetzen, den wir betreiben, in der Reihenfolge, in der ich sie umsetzen würde:
1. Gemeinsame Konten abschaffen, eine Person, ein Konto. Das ist das Fundament, auf dem alles andere steht. Das Mitarbeitersystem von PrestaShop (Erweiterte Einstellungen → Team) existiert genau deshalb, damit Sie niemals einen Login teilen müssen: Geben Sie jeder Person ein eigenes Konto mit einem Profil, das zur tatsächlichen Aufgabe passt, und reservieren Sie SuperAdmin für die ein oder zwei Personen, die ihn wirklich brauchen. Der Gewinn ist genau das, was dieser Store nicht hatte, als wir seine Historie übernommen haben: Wenn jedes Konto auf einen Menschen abbildet, können Sie Handlungen zuordnen und eine Person widerrufen, ohne alle zurückzusetzen.
2. Vollständig widerrufen, nicht nur das offensichtliche Passwort. Die Checkliste oben ist der Punkt: Austritt bedeutet, alle zwölf Zeilen abzuarbeiten, nicht den Back-Office-Login zu deaktivieren und es erledigt zu nennen. Der Fund, der diesen Beitrag eröffnet hat, war kein Back-Office-Konto. Es war ein Postfach. Der Zugriff, den Sie vergessen, ist immer der Zugriff, der zählt.
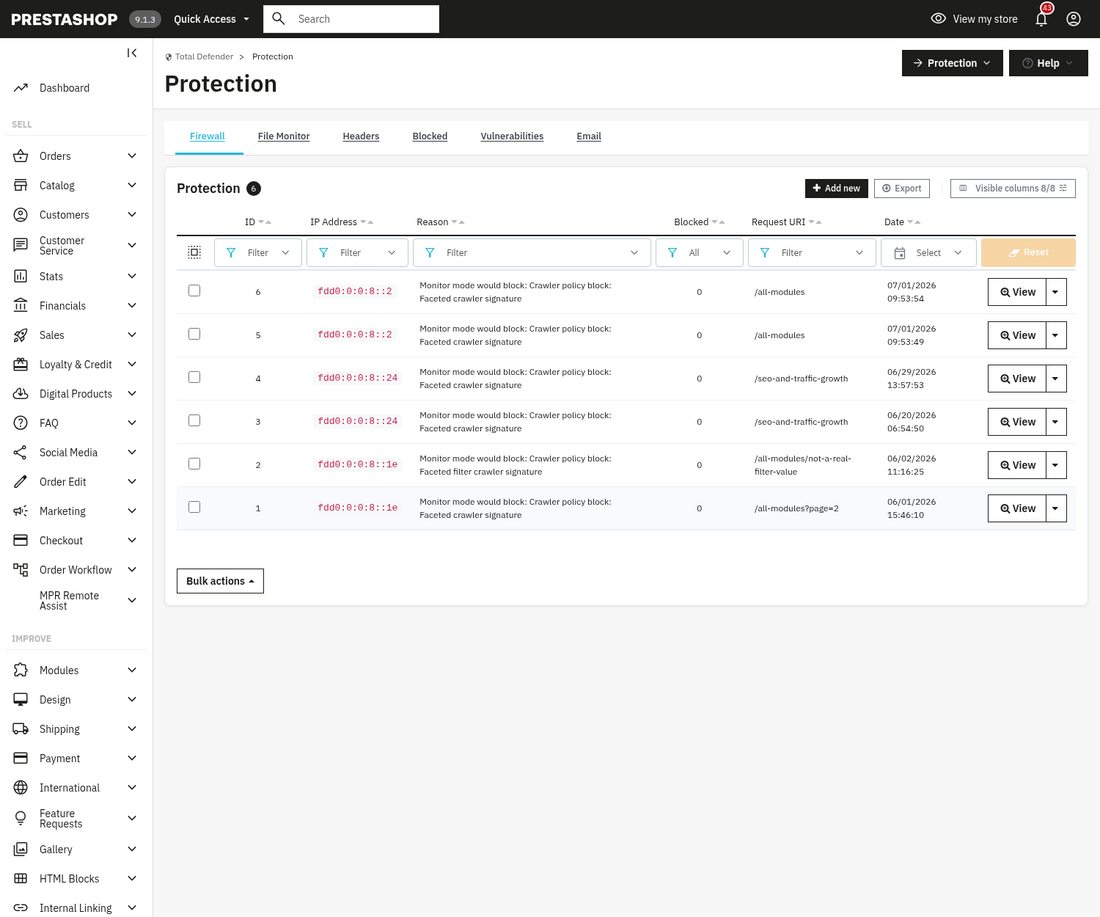
3. Das Back Office hinter eine IP-Mauer setzen, am Serverrand, nicht nur in der Anwendung. Das Umbenennen des Admin-Verzeichnisses ist Verschleierung, keine Kontrolle; eine geleakte URL macht es zunichte. Was die Gleichung wirklich verändert, ist eine Allowlist: Das Back Office antwortet nur auf bekannte Büro- und VPN-Egress-Adressen und auf niemanden sonst im Internet. Und die ehrliche technische Antwort lautet: Der beste Ort, das durchzusetzen, liegt vollständig vor PrestaShop, eine Serverregel (nginx allow/deny, Apache Require ip), eine Cloudflare Access Policy oder WAF-Regel auf dem Admin-Pfad, oder ein VPN, das die einzige Netzwerkroute zum Back Office ist. Dort erzwungen, passiert die Sperre, bevor eine einzige Zeile PHP läuft, sodass selbst eine Anwendungsschwachstelle sich nicht daran vorbeireden kann. Eine Allowlist in der Anwendung ist dann eine sinnvolle zweite Schicht, Defense in Depth und auf restriktivem Shared Hosting, wo wir den Rand nicht kontrollieren, oft die einzige verfügbare Schicht. Unser Modul mprsecurityrevolution stellt diese Schicht als IP-Firewall bereit, Blockregeln, Whitelist-Regeln, Ländersperren, und wendet denselben Allowlist-Gedanken mit einem Trusted-Admin-IP-Gate direkt auf Mitarbeiter-Logins im Back Office an. So oder so ist der Effekt derselbe: Ein geleaktes oder nicht rotiertes Admin-Passwort, genau der Fehler in dieser Geschichte, reicht für sich allein nicht mehr aus. Ein Angreifer braucht die Zugangsdaten und eine Position in Ihrem Netzwerk.
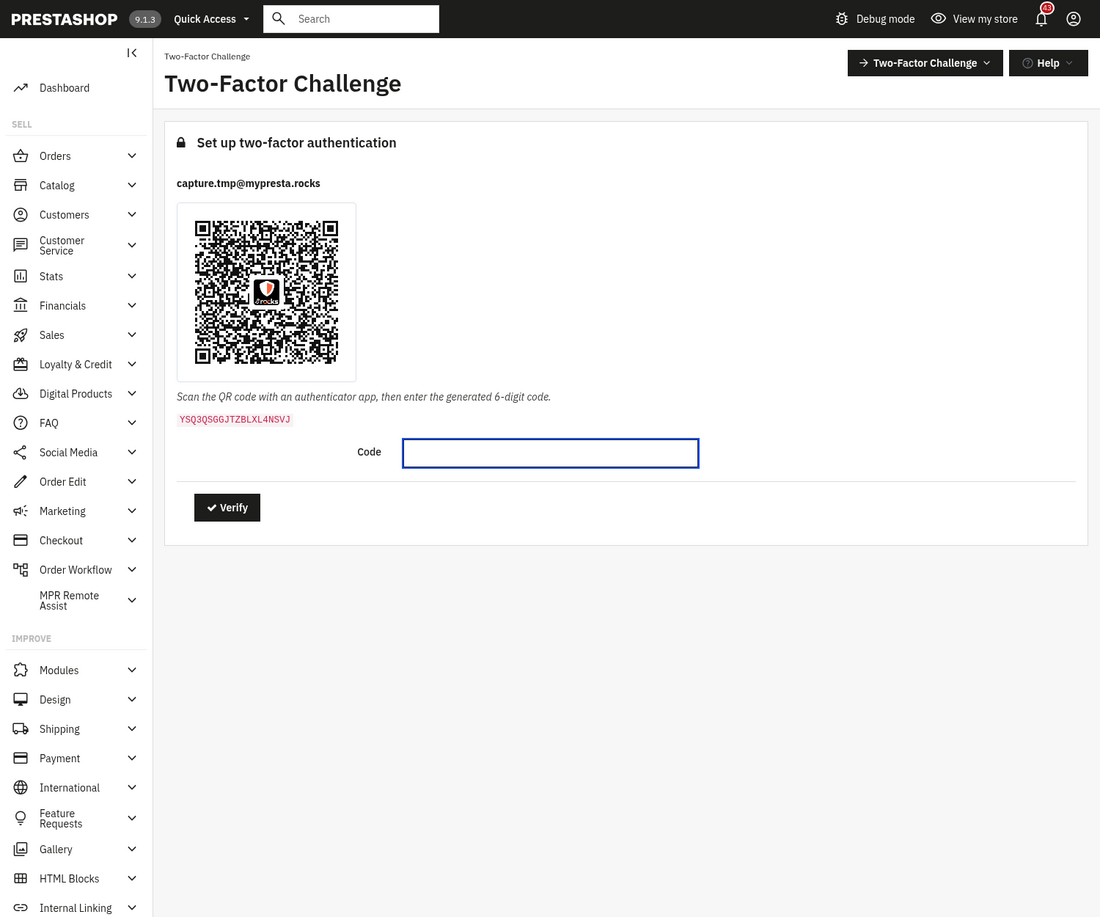
4. Einen zweiten Faktor für Admin-Logins hinzufügen. PrestaShop macht das nicht für Sie. Hier ist eine Tatsache, die viele Händler überrascht: PrestaShop core, 1.7, 8 und 9 gleichermaßen, liefert keine native Zwei-Faktor-Authentifizierung für das Back Office. PrestaShop 8 und 9 haben den Admin-Zugriff auf andere Weise gehärtet (eine konfigurierbare Passwortrichtlinie und verbessertes Session-Handling), aber ein zweiter Faktor hat es nie in den Core geschafft. Wenn Sie 2FA für Mitarbeiter-Logins wollen, muss sie aus einem Modul oder aus einer Schicht vor dem Shop kommen (ein SSO-Portal oder etwas wie Cloudflare Access). Sie lohnt sich: Eine TOTP-App auf dem Telefon jedes Admins kostet Sekunden pro Login und entfernt die gesamte Kategorie „irgendwer, irgendwo kennt noch ein altes Passwort“ als ausreichenden Weg hinein. mprsecurityrevolution ergänzt PrestaShop-Mitarbeiterlogins um TOTP-Zwei-Faktor-Authentifizierung, sodass das Back Office sie ohne eigene Infrastruktur bekommt. Seien Sie aber nüchtern, was 2FA leistet: Sie reduziert Passwort-only-Risiko drastisch, sie offboardet niemanden. Ein ausgeschiedener Mitarbeiter, dessen Konto noch aktiv ist und dessen Telefon noch registriert ist, läuft direkt durch 2FA. Sie ergänzt die Checkliste; sie kann sie nicht ersetzen.
5. Nach Plan und bei jedem Austritt rotieren, und ein echtes VPN verwenden. Rotation hat nichts mit Paranoia zu tun; es geht darum, das Alter jedes Geheimnisses zu begrenzen, das ein ehemaliger Mitwirkender, ein alter Laptop oder ein kompromittierter Drittanbieter noch besitzen könnte. Rotieren Sie kritische Zugangsdaten nach Kalender (mindestens Hosting-Panel, Datenbank, Zahlungs-Dashboards) und rotieren Sie alles, was ein Ausgeschiedener berührt hat, an seinem letzten Tag. Das sind die Zeilen 3, 5, 6 und 9 der Checkliste. Und wenn Sie oder das Team Ihres Kunden per VPN irgendwohin gehen, verwenden Sie ein ordentliches mit festen, bekannten Egress-Adressen, selbst gehostetes WireGuard oder einen seriösen Business-Anbieter. Mein kostenloses VPN mit rotierendem Exit brachte nicht nur vernachlässigbare Sicherheit; es vergiftete aktiv die Logs, die ich später brauchte. Ein VPN mit stabiler Egress-IP tut das Gegenteil: Es macht legitimen Zugriff besser zuordenbar und gibt Ihrer IP-Allowlist eine saubere Adresse, der sie vertrauen kann.
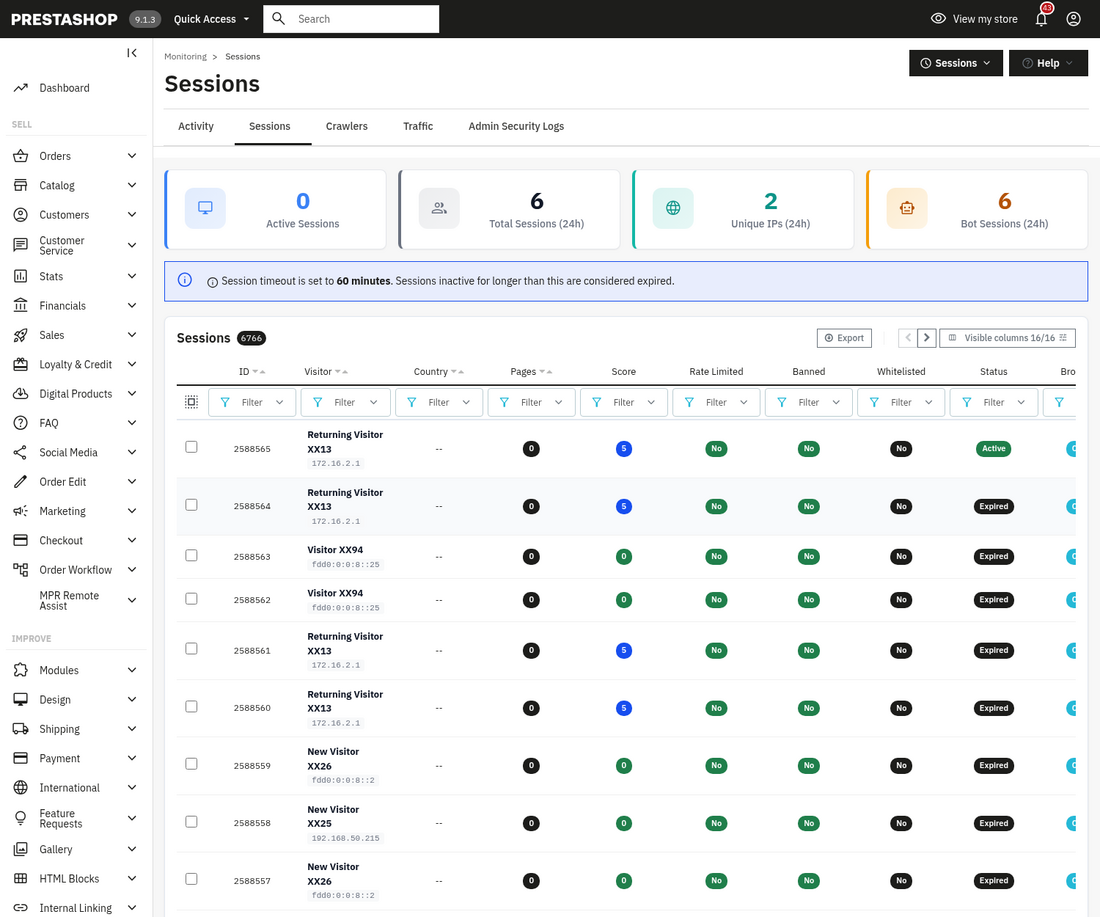
6. Admin-Aktionen loggen. Denn Sie können nur untersuchen, was Sie geloggt haben. Die forensischen Sackgassen von vorhin waren kein Pech; sie waren die Standard-Logging-Haltung eines normalen Stacks. Und ein Vorbehalt sollte klar gesagt werden: Das eingebaute Logging von PrestaShop ist kein vollständiger Audit Trail. Die Core-Logs-Seite (Erweiterte Einstellungen → Logs) zeichnet Fehler und eine Teilmenge von Ereignissen auf, aber viele sicherheitsrelevante Aktionen, Logins und ihre Quellen, Rechteänderungen, Konfigurationsänderungen. Hinterlassen keine dauerhafte, prüfbare Spur, und die Aufbewahrung ist das, was Ihre Wartungsroutine zufällig übrig lässt. Entscheiden Sie jetzt, welche Fragen Sie nach einem Vorfall beantwortet brauchen würden. Wer sich von wo ins Back Office eingeloggt hat, wer einen Mitarbeiter erstellt oder deaktiviert hat, wer Rechte geändert hat, wer sicherheitsrelevante Konfiguration angefasst hat, und stellen Sie sicher, dass etwas diese Antworten heute dauerhaft aufzeichnet, mit mehr als vier Wochen Aufbewahrung. Deshalb ist Aktivitäts- und Audit-Logging eine der Säulen des Admin-Schutzes von mprsecurityrevolution, zusammen mit seinem Session-Management (ein einheitlicher Ort, um jede aktive Back-Office-Session zu sehen und die zu beenden, die nicht existieren sollten, das Problem „noch von einem alten Gerät eingeloggt“, über PS 1.6, 1.7, 8 und 9 hinweg; ältere Versionen haben überhaupt keine solche Kontrolle, und auf PS 9 steht es neben dem eigenen Session-Handling des Core als zentrale Konsole zum Erkennen und Beenden von Sessions), Datei-Integritätsüberwachung und E-Mail-Sicherheitsprüfungen. Wenn die unangenehme Frage irgendwann kommt, und wenn Sie Stores für andere betreiben, wird sie kommen, ist „wir loggen, wer im Back Office was getan hat“ der Unterschied zwischen einer Antwort und einem Schulterzucken.
Wo Sie anfangen sollten, wenn dieser Beitrag Sie unruhig gemacht hat
Beginnen Sie mit der Wahrheit, nicht mit dem Tooling. Unser kostenloser Open-Source-Scanner mprsecurityscan auditiert einen Shop von innen, exponierte Dateien, fehlende Härtung, riskante Defaults, und liefert Ihnen Befunde mit manuellen Schritten zur Behebung. Er erkennt nur und ist kostenlos, weil der erste Schritt darin besteht zu wissen, wo Sie wirklich stehen. Arbeiten Sie danach die Checkliste oben gegen alle ab, die jemals Zugriff hatten, jeden aktuellen und ehemaligen Mitarbeiter, Auftragnehmer, jede Agentur und jeden Partner, und lassen Sie die Ergebnisse entscheiden, welchen der sechs Härtungsschritte Sie zuerst brauchen. Wenn Sie wollen, dass Admin-Kontrollen erzwungen statt erinnert werden, ist dafür mprsecurityrevolution da: die IP-Firewall, das Session-Management, Aktivitäts- und Audit-Logging, Datei-Integritätsüberwachung und E-Mail-Sicherheit, die es heute mitbringt, plus Zwei-Faktor-Authentifizierung und das Trusted-Admin-IP-Login-Gate für das Back Office. Kein Modul macht Offboarding automatisch oder Insider-Risiko unmöglich. Nichts kann das, aber es verschiebt die kritischen Kontrollen von „jemand hat daran gedacht“ zu „das System erzwingt es“. Das ist der Standard, an den wir uns bei jedem Store halten, den wir betreiben, und den wir für unseren eigenen erwarten würden.
Das stille Ende
Die Prüfung, mit der alles begann, endete undramatisch: Das Konto des ausgeschiedenen Mitarbeiters wurde deaktiviert, deaktiviert, nicht gelöscht, damit seine Identität und Verweise erhalten bleiben statt zu verwaisen, die Passwörter wurden rotiert, und die Checkliste existiert jetzt, hat einen Besitzer und ist in die Art geschrieben, wie wir mit diesem Kunden Zugriff übergeben.
Es wurde kein Einbruch gefunden. Aber „es wurde kein Einbruch gefunden“ und „es hat keinen Einbruch gegeben“ sind unterschiedliche Sätze, und die Lücke zwischen ihnen ist dauerhaft. Dieser Store wird es schlicht nie mit Sicherheit wissen, weil die Logs, die es hätten sagen können, nie aufbewahrt wurden und der Zugriff, der mit dem Arbeitsverhältnis hätte enden sollen, leise darüber hinauslebte.
Dieses dauerhafte, unauflösbare Nichtwissen ist der echte Preis dafür, den Lebenszyklus von Zugangsdaten falsch zu behandeln. Sie zahlen ihn nicht am Tag, an dem jemand geht. Sie zahlen ihn Monate später, beim Review oder beim Vorfall, wenn jede Frage mit „das können wir nicht sagen“ zurückkommt. Und wenn Sie die Person sind, der der Store eines anderen anvertraut ist, zahlt dessen Geschäft diesen Preis, deshalb behandeln wir das als unsere Aufgabe, es richtig zu machen.
Die beste Incident Response ist der Login, der nie passiert ist. Widerrufen Sie so, als meinten Sie es ernst.


