

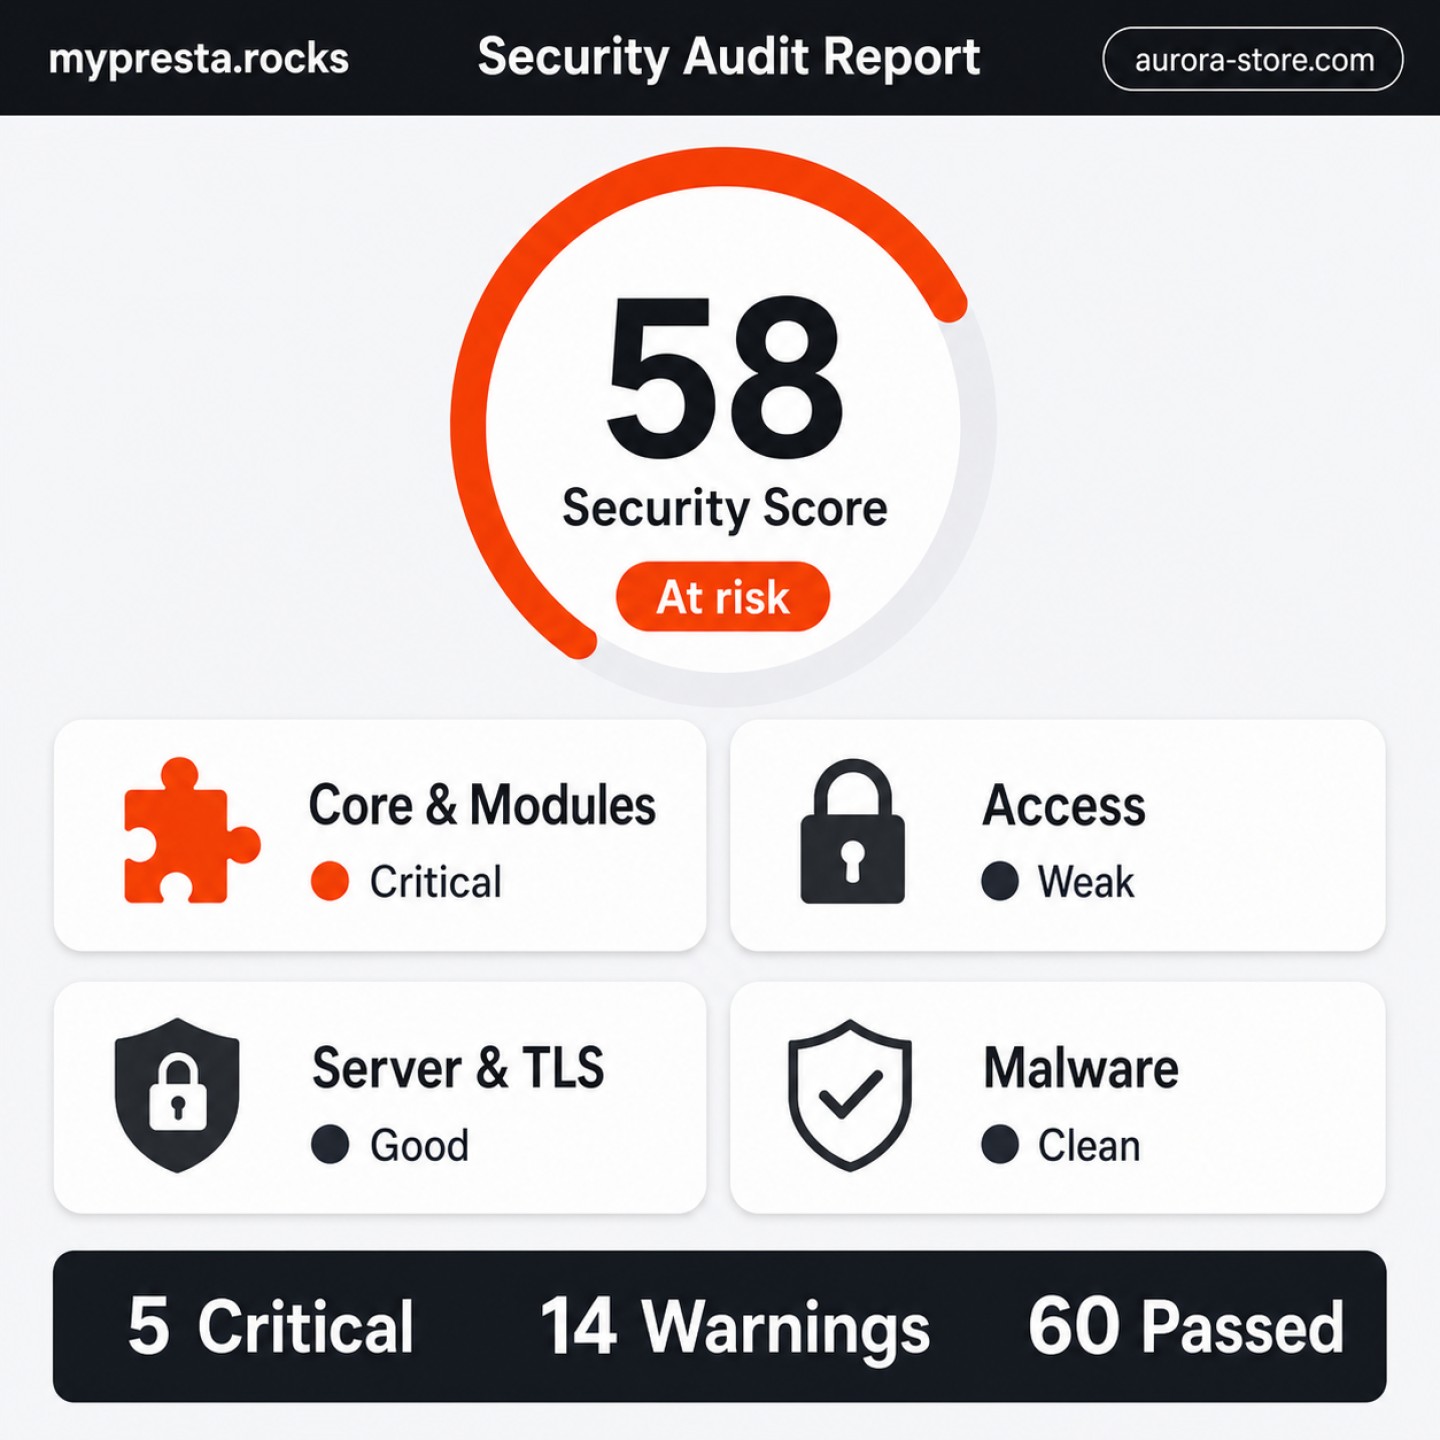
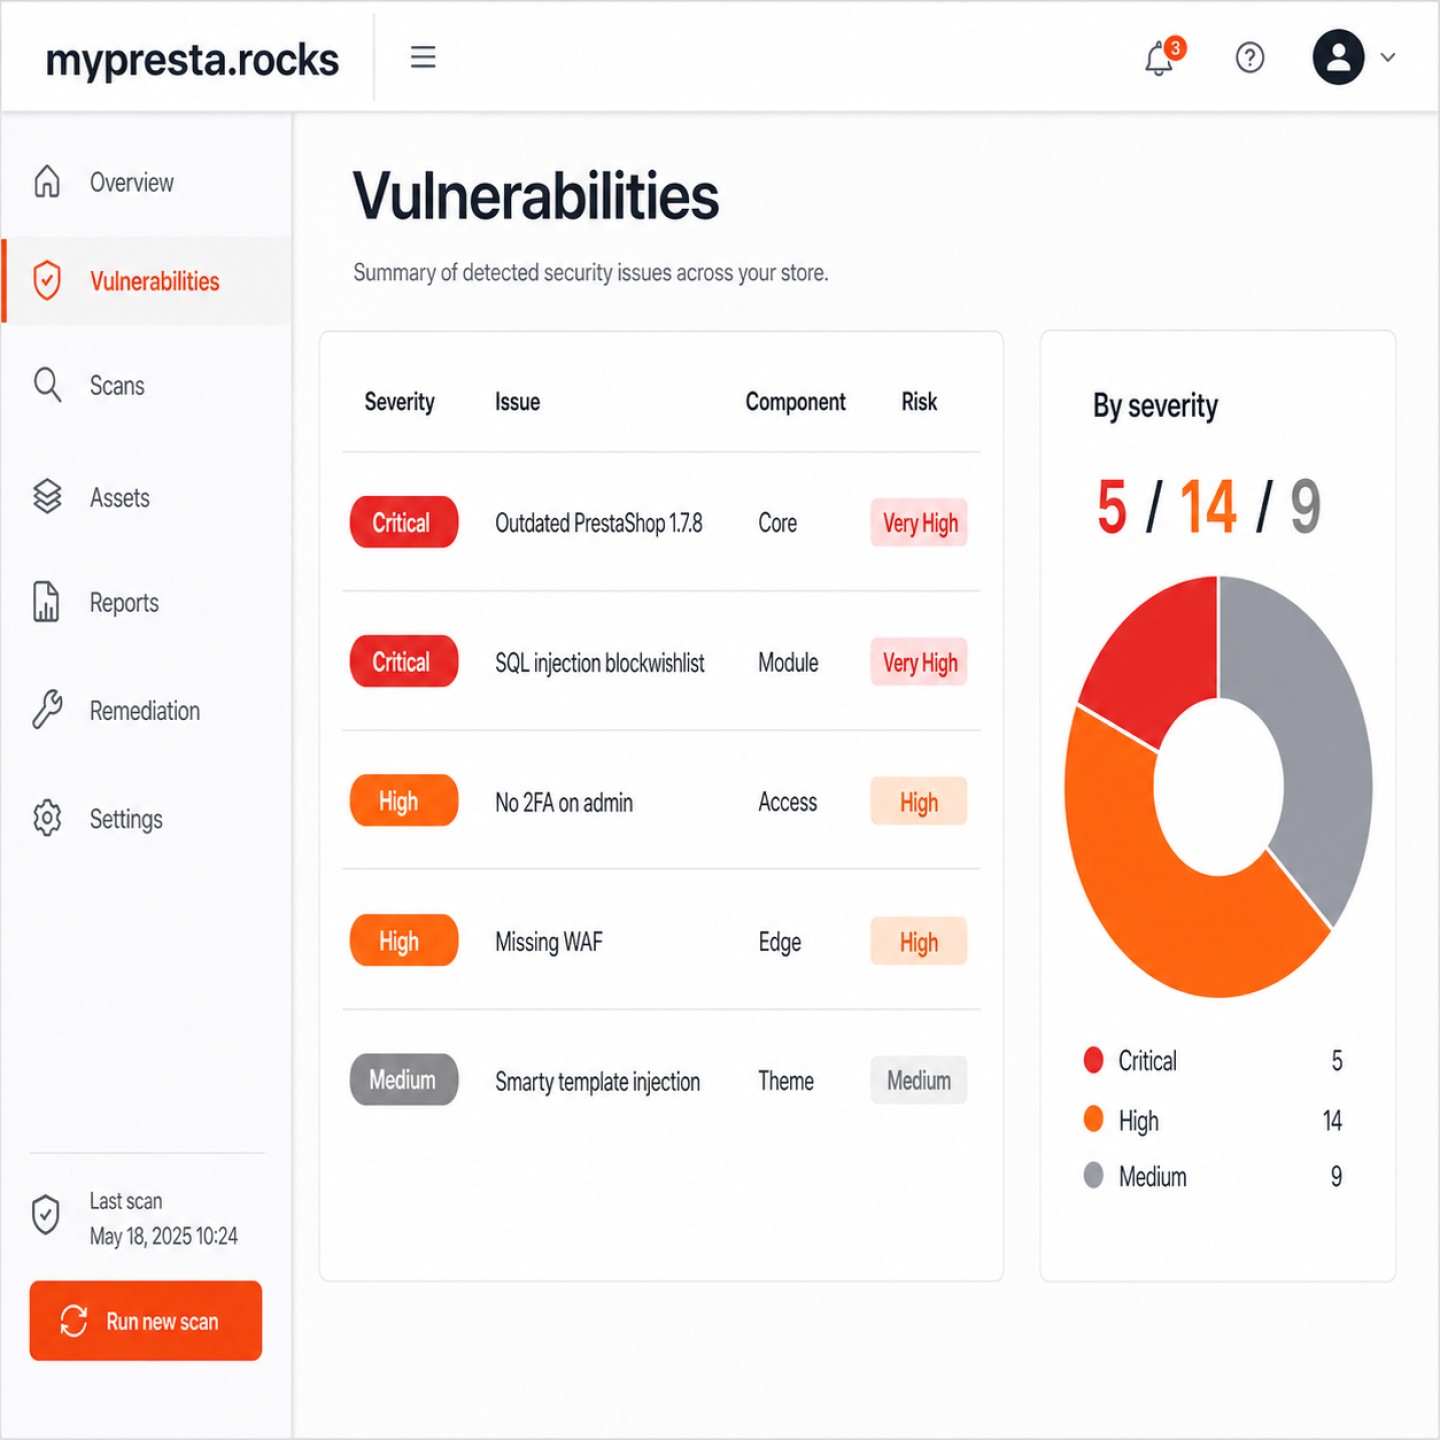
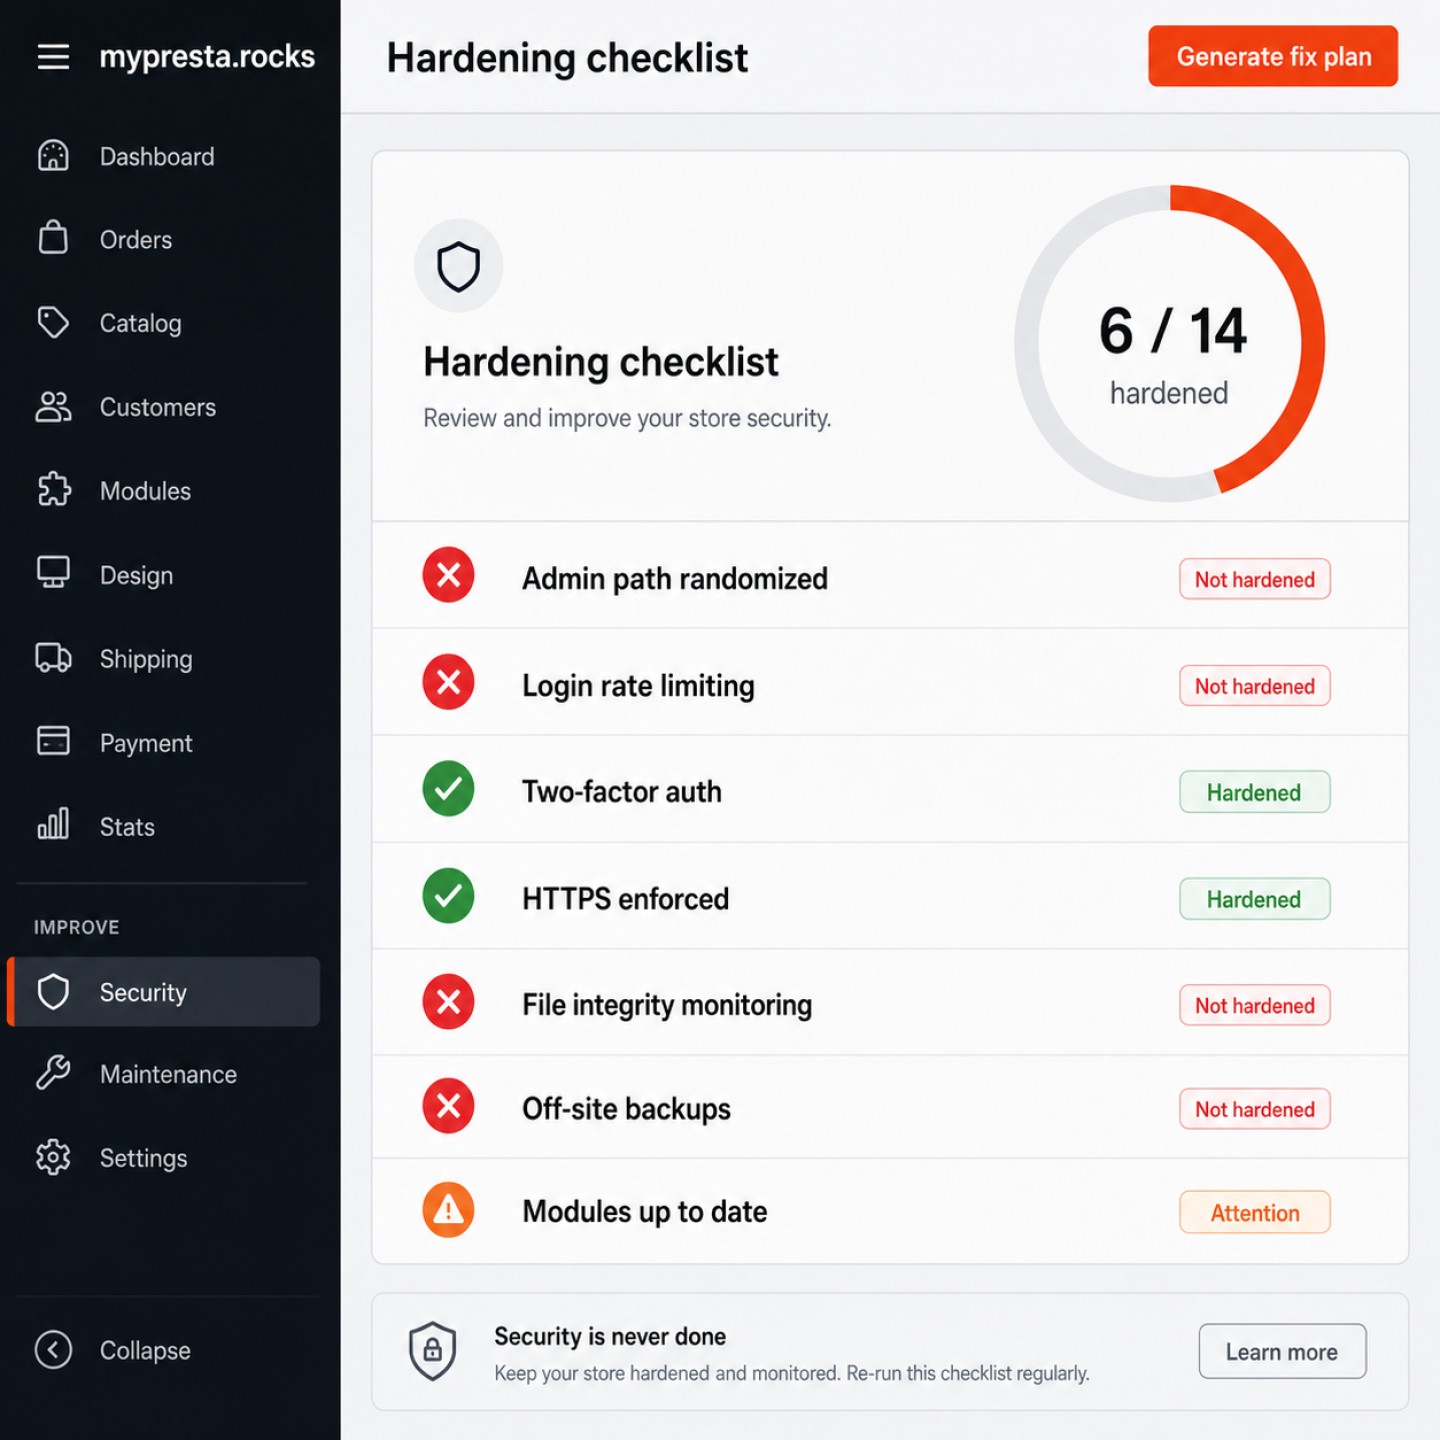


PrestaShop Security Audit & Hardening Report è una verifica specialistica svolta da mypresta.rocks. Esaminiamo il tuo negozio e prepariamo un piano di intervento chiaro, ordinato per priorità, così sai quali parti sono esposte, quanto sono gravi i problemi e cosa correggere per primo.
La verifica riguarda le vulnerabilità note di PrestaShop, dei moduli e di PHP, i segnali di malware e di furto dei dati delle carte di pagamento, l'esposizione agli attacchi di tipo injection, gli accessi amministrativi e la possibilità di ripristinare il negozio dai backup. I risultati tengono conto della configurazione del tuo negozio e distinguono i problemi urgenti dalle raccomandazioni per rafforzare la sicurezza nel lungo periodo.
Ci fornisci un accesso in sola lettura al back office tramite un account temporaneo che eliminerai al termine, oltre all'accesso in lettura a file e log, ove possibile. Prima di esaminare il negozio, concordiamo l'ambito della verifica e i tempi di consegna previsti. L'ispezione si basa sull'osservazione, con controlli mirati pensati per evitare di sovraccaricare il negozio in produzione; durante l'audit non apportiamo modifiche.
Ricevi un piano che tu o il tuo sviluppatore potete mettere in pratica direttamente. Gli interventi correttivi vengono definiti e preventivati separatamente, lasciando a te la scelta delle modifiche da apportare, dei tempi e di chi le eseguirà.
Cosa comprende PrestaShop Security Audit & Hardening Report?
PrestaShop Security Audit & Hardening Report è una verifica specialistica del tuo negozio, svolta da mypresta.rocks, che si conclude con un piano scritto in cui i problemi più gravi hanno la precedenza.
- Se i tuoi backup consentono il ripristino: copie recenti e utilizzabili che permetterebbero di ripristinare un negozio privo di compromissioni dopo un incidente.
- Cosa esamina lo specialista: vulnerabilità note, segnali di compromissione, esposizione agli attacchi di tipo injection e protezione del back office.
- Come si adatta la verifica al tuo negozio: accessi concordati, ispezione in sola lettura e controlli mirati su un negozio attivo che riceve ordini.
- Cosa richiede attenzione per primo: misure urgenti di contenimento distinte dai normali interventi di rafforzamento della sicurezza.
- Cosa ricevi: un piano di intervento in un linguaggio chiaro, con valutazioni della gravità e azioni concrete da intraprendere.
- Dove termina l'audit: con la diagnosi e le raccomandazioni, mentre l'attuazione degli interventi viene preventivata separatamente.

I tuoi backup potrebbero ripristinare un negozio privo di compromissioni?
Un backup è utile solo se ti permette di ripristinare il negozio quando qualcosa va storto. Verifichiamo che i tuoi backup esistano, siano recenti e siano utilizzabili per il ripristino, così puoi capire se le copie su cui fai affidamento potrebbero ripristinare un negozio privo di compromissioni dopo un incidente.
Le raccomandazioni riguardano sia la politica di backup sia i problemi immediati emersi. Ricevi indicazioni pratiche su come conservare copie recenti, testate e ripristinabili, fornendo al tuo sviluppatore una base chiara per migliorare la capacità di ripristino.

Cosa esamina concretamente lo specialista?
Controlliamo il core di PrestaShop, i moduli installati e la versione di PHP per individuare vulnerabilità note e cerchiamo codice iniettato per sottrarre i dati delle carte di pagamento, backdoor nascoste e file manomessi. Valutiamo anche i punti in cui dati malevoli potrebbero raggiungere le query del database o i template del negozio attraverso moduli e personalizzazioni. L'obiettivo è capire cosa espone il tuo specifico negozio a rischi e cosa occorre modificare.
Dedichiamo la stessa attenzione alla protezione del back office: account dei dipendenti, protezione dell'accesso e autenticazione a due fattori. File e log ci aiutano a interpretare i segnali di compromissione o i tentativi di attacco, mentre la verifica delle possibilità di ripristino stabilisce se sono disponibili backup utilizzabili. Questi risultati diventano raccomandazioni specifiche per il negozio che gestisci.

Come si adatta la verifica al tuo negozio e ai limiti di accesso che stabilisci?
Ti chiediamo un accesso in sola lettura al back office tramite un account temporaneo che eliminerai al termine della verifica, insieme all'accesso in lettura a file e log, ove possibile. Se preferisci non condividere questi file e log, concordiamo un ambito più ristretto, ad esempio una scansione esterna e una verifica guidata del back office in cui sei tu a eseguire le operazioni. Gli accessi che fornisci determinano quanto a fondo possiamo esaminare il negozio.
La verifica combina un'ispezione basata sull'osservazione con controlli mirati, pensati per evitare di sovraccaricare il negozio in produzione o disturbare i clienti. Durante l'audit non applichiamo patch, non eliminiamo né riconfiguriamo nulla e non eseguiamo test di carico incontrollati sul checkout. Decidi tu quali raccomandazioni mettere in pratica e quando.

Cosa richiede attenzione per primo e chi esegue le correzioni?
Se rileviamo una compromissione in corso, ti avvisiamo immediatamente e indichiamo le misure di contenimento da adottare prima della bonifica completa. Non devi aspettare il report completo per essere informato di un problema urgente. Le criticità compaiono all'inizio del piano, con azioni concrete che distinguono le emergenze dai miglioramenti da apportare nel lungo periodo.
Puoi mettere in pratica le raccomandazioni tu stesso oppure affidarle allo sviluppatore che scegli. Se vuoi che se ne occupi mypresta.rocks, definiamo e preventiviamo il lavoro separatamente: rimozione delle infezioni, correzione delle vulnerabilità del software e rafforzamento della protezione del back office in base ai risultati. Non hai alcun obbligo di affidarci l'esecuzione degli interventi.

Cosa ricevi e dove termina l'audit?
Un piano di intervento chiaro e ordinato per priorità spiega quali parti sono esposte, quanto è grave ciascun problema e cosa correggere per primo. Fornisce anche raccomandazioni pratiche per rafforzare la sicurezza degli accessi amministrativi, l'autenticazione a due fattori e la politica di backup. Il report è scritto in modo che tu o il tuo sviluppatore possiate metterlo in pratica direttamente.
L'audit comprende la verifica e il piano scritto. L'applicazione delle correzioni è un servizio separato, soggetto a preventivo, con interventi concordati in base ai risultati. Se annulli prima dell'inizio dei lavori, ricevi un rimborso completo. Il lavoro già consegnato non è rimborsabile e correggiamo gratuitamente i nostri errori.
Per iniziare, basta un breve confronto sulle tue preoccupazioni e sugli accessi disponibili per definire l'ambito della verifica. Confermiamo gli aspetti su cui concentrarci e i tempi di consegna previsti in base alle dimensioni del tuo negozio e all'ampiezza della verifica, poi iniziamo non appena gli accessi sono disponibili. Il nostro obiettivo è consegnare entro i tempi concordati e rispondere alle richieste entro un giorno lavorativo.

-
RiferimentoSVC-SECURITY-AUDIT
-
Tipo di servizioAudit
-
Tempi di consegna3–5 giorni lavorativi
-
DeliverableReport dei rischi con punteggio di gravità + walkthrough
-
Accesso necessarioURL dello store; accesso in lettura (admin/file opzionali)
-
Versioni PrestaShop1.6 / 1.7 / 8 / 9
-
ImplementazionePreventivato separatamente
-
NDA / DPADisponibile su richiesta
Condividi per primo la tua esperienza con questo prodotto.
Un piano di hardening con punteggio di gravità per il tuo negozio reale, costruito intorno ai punti in cui le compromissioni PrestaShop avvengono davvero.
Uno specialista esamina il tuo negozio in produzione, file, database e configurazione alla ricerca di malware, skimmer, accessi obsoleti, moduli vulnerabili e lacune di ripristino. Il risultato non è una lista allarmistica: ogni rischio è documentato, classificato per gravità e probabilità, e associato alla correzione concreta.
Malware, skimmer e persistenza
I percorsi di compromissione che causano danni reali e infezioni ricorrenti.
- Script Magecart / skimmer sul checkout, JavaScript offuscato ed endpoint di esfiltrazione
- Backdoor e web shell in
/img,/upload, cartelle dei moduli e file core modificati - Manomissioni del database: hook malevoli, account dipendenti abusivi, configurazione alterata e sessioni sospette
Esposizione a vulnerabilità
Debolezze note abbinate alle tue versioni e configurazioni esatte.
- Esposizione a SQL injection e RCE in Smarty/template dove potrebbero portare a un controllo completo
- CVE del core e dei moduli, soprattutto moduli abbandonati che gli attaccanti scansionano attivamente
- Problemi CSRF, upload, percorsi e modalità debug che possono concatenarsi in qualcosa di peggiore
Accesso, trasporto e ripristino
Se il negozio può essere protetto, isolato e ripristinato dopo un incidente.
- Account dipendenti, SuperAdmin obsoleti, permessi, 2FA ed esposizione del back office
- TLS, header di sicurezza, flag dei cookie, permessi dei file e impostazioni debug in produzione
- Copertura dei backup e se un ripristino pulito e testato è realmente possibile
Come funziona
-
Raccolta iniziale Giorno 1Condividi URL del negozio, versione PrestaShop, hosting ed eventuale cronologia di incidenti o sintomi.
-
Revisione specialistica Giorni 2-4Ispezioniamo file, database, template, JavaScript, moduli e configurazione, riproducendo i risultati seri prima di registrarli.
-
Triage Durante la revisioneSkimmer attivi, backdoor esposte o altri risultati Critici vengono segnalati subito invece di essere trattenuti fino al report finale.
-
Consegna Giorno finaleRicevi il report con punteggio di gravità, il piano di hardening e una chiamata o un thread di spiegazione.
Cosa è incluso e cosa no
Questa è una diagnosi con un piano prioritizzato. Mantiene chiaro il confine tra trovare il lavoro e svolgerlo.
Un report che nomina il rischio, non solo la categoria
Una riga Critica tipica potrebbe essere: Script esterno nel template di checkout - Critico / Alta probabilità / Impegno medio - rimuovere l'iniezione, ruotare le chiavi, rivedere i dati degli ordini. Altre righe concrete includono back office sul percorso predefinito senza 2FA, un SuperAdmin non riconosciuto, un modulo indietro di due major rispetto a una correzione di sicurezza, _PS_MODE_DEV_ attivo in produzione o un backup del database esposto sotto la webroot.
FAQ
Servono credenziali admin?
È solo una scansione automatica?
Cosa succede se trovate una compromissione attiva?
L'audit rischia di danneggiare il mio negozio live?
I miei dati sono privati?
Servizi correlati
Risolvete i problemi o li segnalate soltanto?
L’Audit di Sicurezza fornisce la diagnosi e il piano, un resoconto chiaro, ordinato per gravità, di ciò che è esposto e di cosa fare al riguardo. Il documento è completo e utilizzabile autonomamente: tu, o qualsiasi sviluppatore di tua fiducia, puoi agirvi direttamente.
Se desideri che il lavoro venga svolto anziché solo documentato, possiamo effettuare la remediation pratica come lavoro separato con un ambito ben definito. A seconda di ciò che l’audit rileva, questo tipicamente include:
- Bonifica di un’infezione, rimozione di skimmer iniettati, web-shell e file manomessi, e individuazione di come l’aggressore sia entrato, così che la porta sia effettivamente chiusa.
- Patch dei moduli, aggiornamento o correzione di moduli, core o override vulnerabili che presentano problemi noti.
- Hardening dell’admin, blindatura dell’accesso al back office, degli account dipendenti e della protezione del login.
Mantenere la remediation separata dall’audit è deliberato. L’audit è osservativo e in sola lettura, così che la diagnosi non sia mai influenzata dalla tentazione di iniziare a cambiare le cose a metà analisi; l’ambito della remediation viene poi definito in base a priorità chiare e concordate.
Quando vi è un compromesso attivo
In caso di compromissione in corso diamo priorità al contenimento. Prima di qualsiasi bonifica o patch più ampia, la preoccupazione immediata è limitare il danno e proteggere i dati dei clienti e dei pagamenti. Solo una volta contenuta la situazione il resto della remediation procede in un ordine ponderato. Non vi è alcun obbligo di intraprendere il percorso di remediation, ma se desideri un unico team che segua il problema dalla diagnosi alla correzione, quell’opzione è disponibile.
Avrete bisogno di accedere al mio server e questo è sicuro?
Per un quadro completo richiediamo accesso in sola lettura al back office e, ove possibile, accesso in lettura a file e log. Questa combinazione è sufficiente per ispezionare il negozio a fondo, versioni dei moduli, configurazione, file system e pattern di accesso nei tuoi log, senza modificare nulla. I log in particolare sono il luogo in cui spesso emergono i segni di una compromissione in corso o di attacchi di sondaggio, quindi l’accesso in lettura ad essi migliora sensibilmente ciò che l’audit può vedere.
Sul piano della sicurezza, il punto chiave è semplice: non modifichiamo mai il tuo negozio durante un audit. L’intera analisi è osservativa. Nulla viene patchato, eliminato o riconfigurato mentre esaminiamo, il che riduce il rischio di perturbare il funzionamento del tuo negozio o interferire con gli acquirenti.
Lavorare entro un ambito di Suo gradimento
L’accesso può essere modellato sul tuo livello di comfort. Se preferisci non concedere l’accesso a file o log, possiamo lavorare entro un ambito più ristretto, ad esempio una scansione esterna combinata con un’analisi guidata del back office, dove tu resti ai comandi e noi indichiamo cosa controllare. L’audit è comunque prezioso in questo modo; un accesso più profondo gli consente semplicemente di vedere di più.
Se rileviamo un compromesso attivo
Se l’analisi scopre una compromissione in corso, te lo comunichiamo immediatamente, non aspettiamo la fine per consegnare un report. Delineiamo quindi prima di tutto sicuri passi di contenimento, così che la priorità diventi limitare il danno e proteggere i dati dei clienti e dei pagamenti, anziché proseguire una tranquilla analisi di un negozio che è attivamente sotto attacco. Gestire un incidente con calma e nel giusto ordine è parte del motivo per cui l’audit è in sola lettura per impostazione predefinita: vogliamo comprendere la situazione a fondo prima di apportare qualsiasi modifica.
Che cosa ricevo dall'audit di sicurezza?
Dall’Audit di Sicurezza ricevi un piano di remediation prioritizzato in linguaggio semplice. Per ogni problema esplicitiamo tre cose:
- Che cosa è esposto, la vulnerabilità specifica, descritta in modo che tu possa riconoscerla nel tuo negozio.
- Quanto è grave, una chiara valutazione di gravità, così che un suggerimento di hardening minore non venga mai confuso con una vera emergenza.
- Esattamente cosa correggere per primo, il passo concreto successivo, con dettaglio pratico anziché un avviso vago.
I problemi critici, tutto ciò che è attivamente sfruttabile, sono segnalati in cima con passi concreti, così che i problemi più pericolosi siano impossibili da non notare e non vi sia ambiguità su dove iniziare. Questo ordinamento conta: nella sicurezza, la sequenza in cui si agisce è spesso la differenza tra un problema contenuto e un grave incidente.
Hardening per il futuro, non solo una patch una tantum
Oltre a correggere ciò che oggi non va, ricevi anche pratiche raccomandazioni di hardening volte a rendere il negozio più resiliente in prospettiva. Queste tipicamente riguardano:
- Autenticazione a due fattori sugli account del back office.
- Blindatura dell’admin, restringere chi può raggiungere il back office e in che modo.
- Politica di backup, garantire backup recenti, testati e realmente ripristinabili.
L’intento è che il negozio risulti più sicuro nel tempo, non semplicemente patchato una volta e lasciato derivare verso la stessa esposizione. Il piano è scritto in modo che tu o il tuo sviluppatore possiate agire direttamente, con gli elementi urgenti inequivocabilmente separati dai miglioramenti a lungo termine.
Che cosa copre l'audit di sicurezza per PrestaShop?
L’Audit di Sicurezza per PrestaShop è un’analisi pratica del tuo negozio reale, focalizzata sulle minacce che colpiscono davvero i negozi PrestaShop nella pratica anziché su una generica checklist di conformità. La popolarità di PrestaShop ne fa un bersaglio frequente, e i pattern di attacco sono piuttosto specifici, così l’audit si concentra dove risiede il rischio reale. Uno specialista analizza le seguenti aree:
Scansione delle vulnerabilità
Verifichiamo la presenza di core, moduli e versione PHP obsoleti che presentano CVE note. I moduli di terze parti non aggiornati sono uno dei vettori d’ingresso più comuni su PrestaShop, perché un singolo modulo trascurato può esporre l’intero negozio anche quando il core è aggiornato.
Rilevamento di malware e Magecart
Cerchiamo skimmer iniettati, web-shell e file manomessi, le iniezioni in stile Magecart che rubano i dati delle carte e le backdoor che prendono di mira i flussi di checkout e pagamento. È un pattern che affrontiamo regolarmente, quindi l’analisi si basa su come queste compromissioni si manifestano realmente nel file system e nel database, non solo sul confronto di firme.
Esposizione alle injection
Valutiamo le superfici di SQL-injection e di template Smarty (RCE) in moduli e override, i punti in cui input non attendibile raggiunge una query o un template e può essere trasformato in esecuzione di codice remoto.
Hardening dell’admin e 2FA
Esaminiamo l’accesso al back office: account dipendenti, protezione del login e autenticazione a due fattori. Credenziali admin deboli o condivise e un back office non protetto sono una causa ricorrente di violazioni che nulla hanno a che vedere con difetti del codice.
Backup e ripristino
Infine, verifichiamo se tu potresti davvero ripristinare in modo pulito dopo un incidente, che i backup esistano, siano recenti e realmente utilizzabili. Un backup mai testato è un rischio, non una rete di sicurezza.
Poiché uno specialista ispeziona il tuo negozio reale, i risultati riflettono la tua esposizione e configurazione effettive anziché un elenco teorico di cose che potrebbero andare storte.
Nessun problema noto
Al momento non ci sono problemi aperti o risolti registrati per questo modulo.
 Reso entro 30 giorni
Reso semplice - senza domande
 Moduli Plug & Play
Installa, configura e guadagna
 Supporto al primo posto
Priorità ad aiuto e soddisfazione
Potrebbe anche piacerti


Chi sviluppa e mantiene questo modulo
Sviluppato e mantenuto da David Miller e mypresta.rocks. David Miller lavora con PrestaShop dal 2013, e l’azienda dietro questo negozio è registrata dal 3 dicembre 2018. Ogni modulo di questo catalogo è un nostro lavoro, quindi le tue domande al supporto arrivano alle persone che hanno scritto il codice. Il registro delle modifiche in questa pagina mostra ogni aggiornamento con la sua data.