

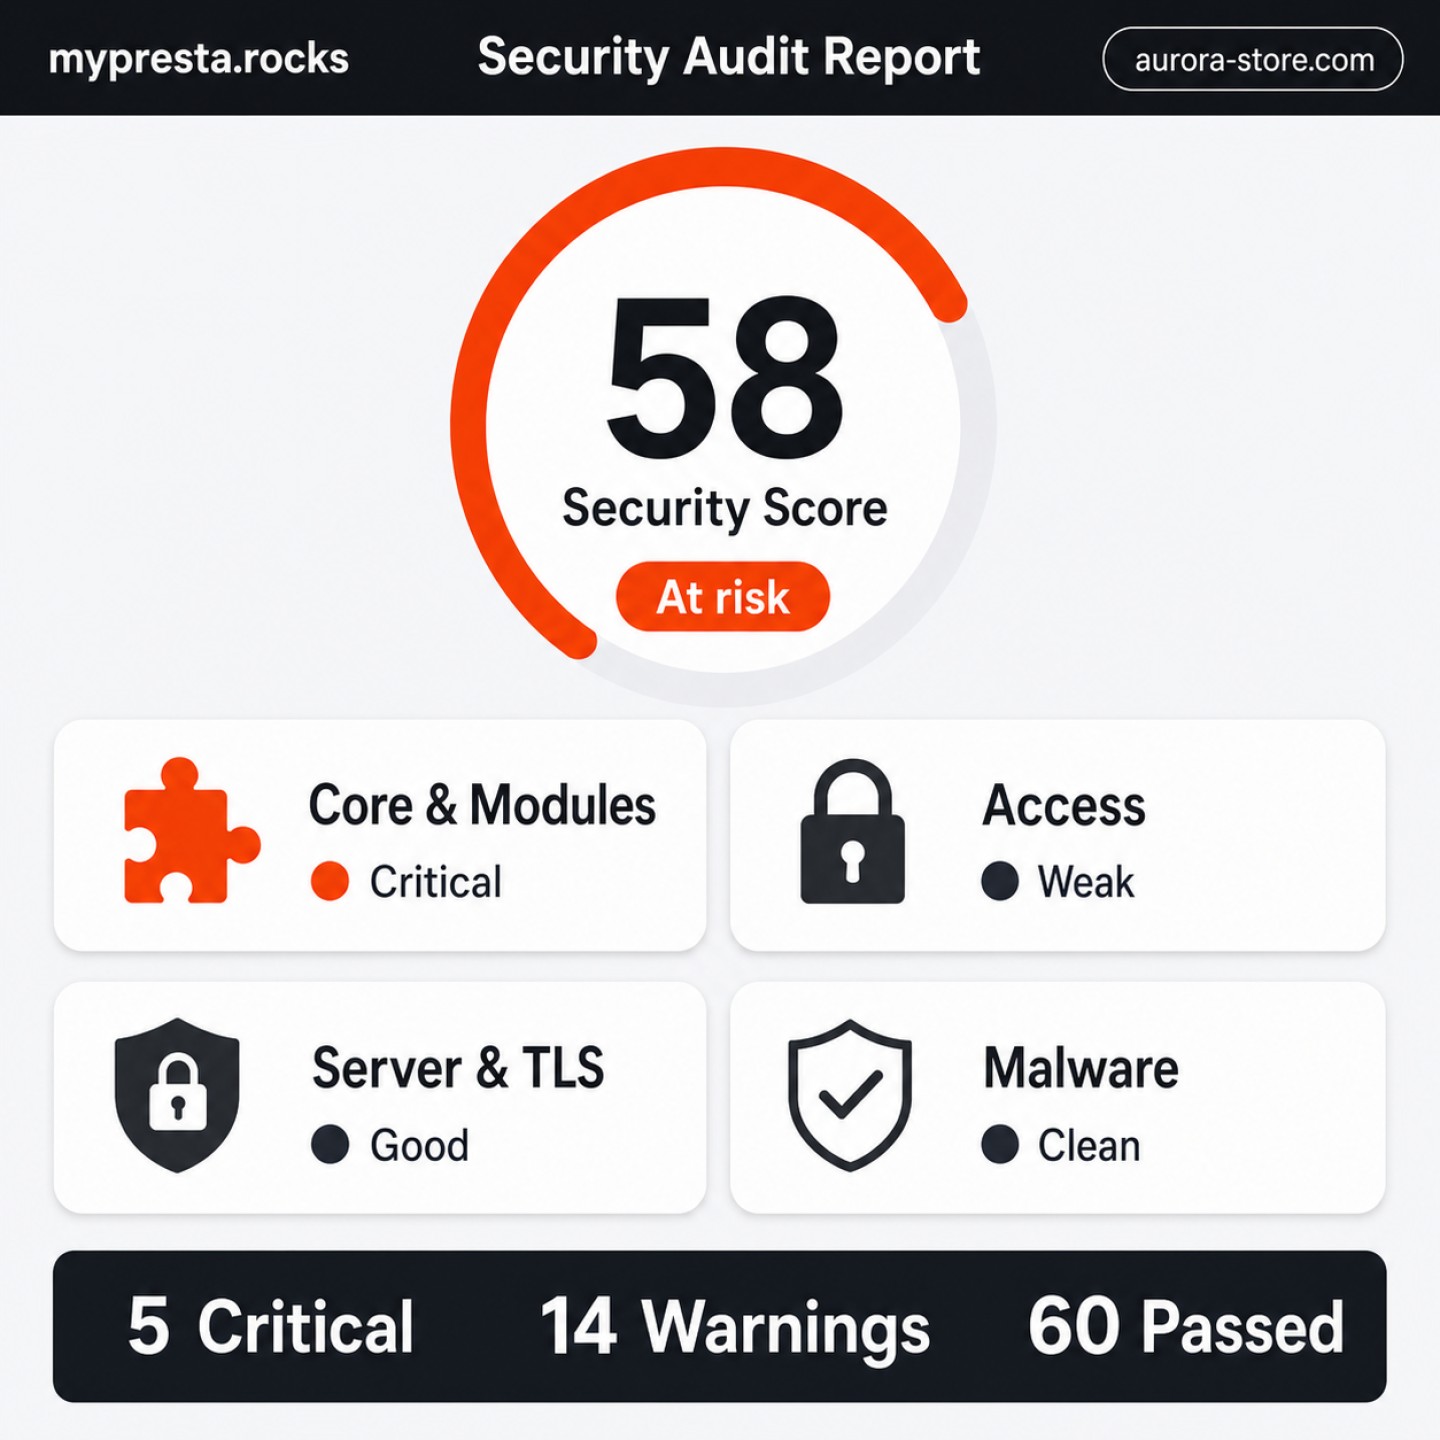
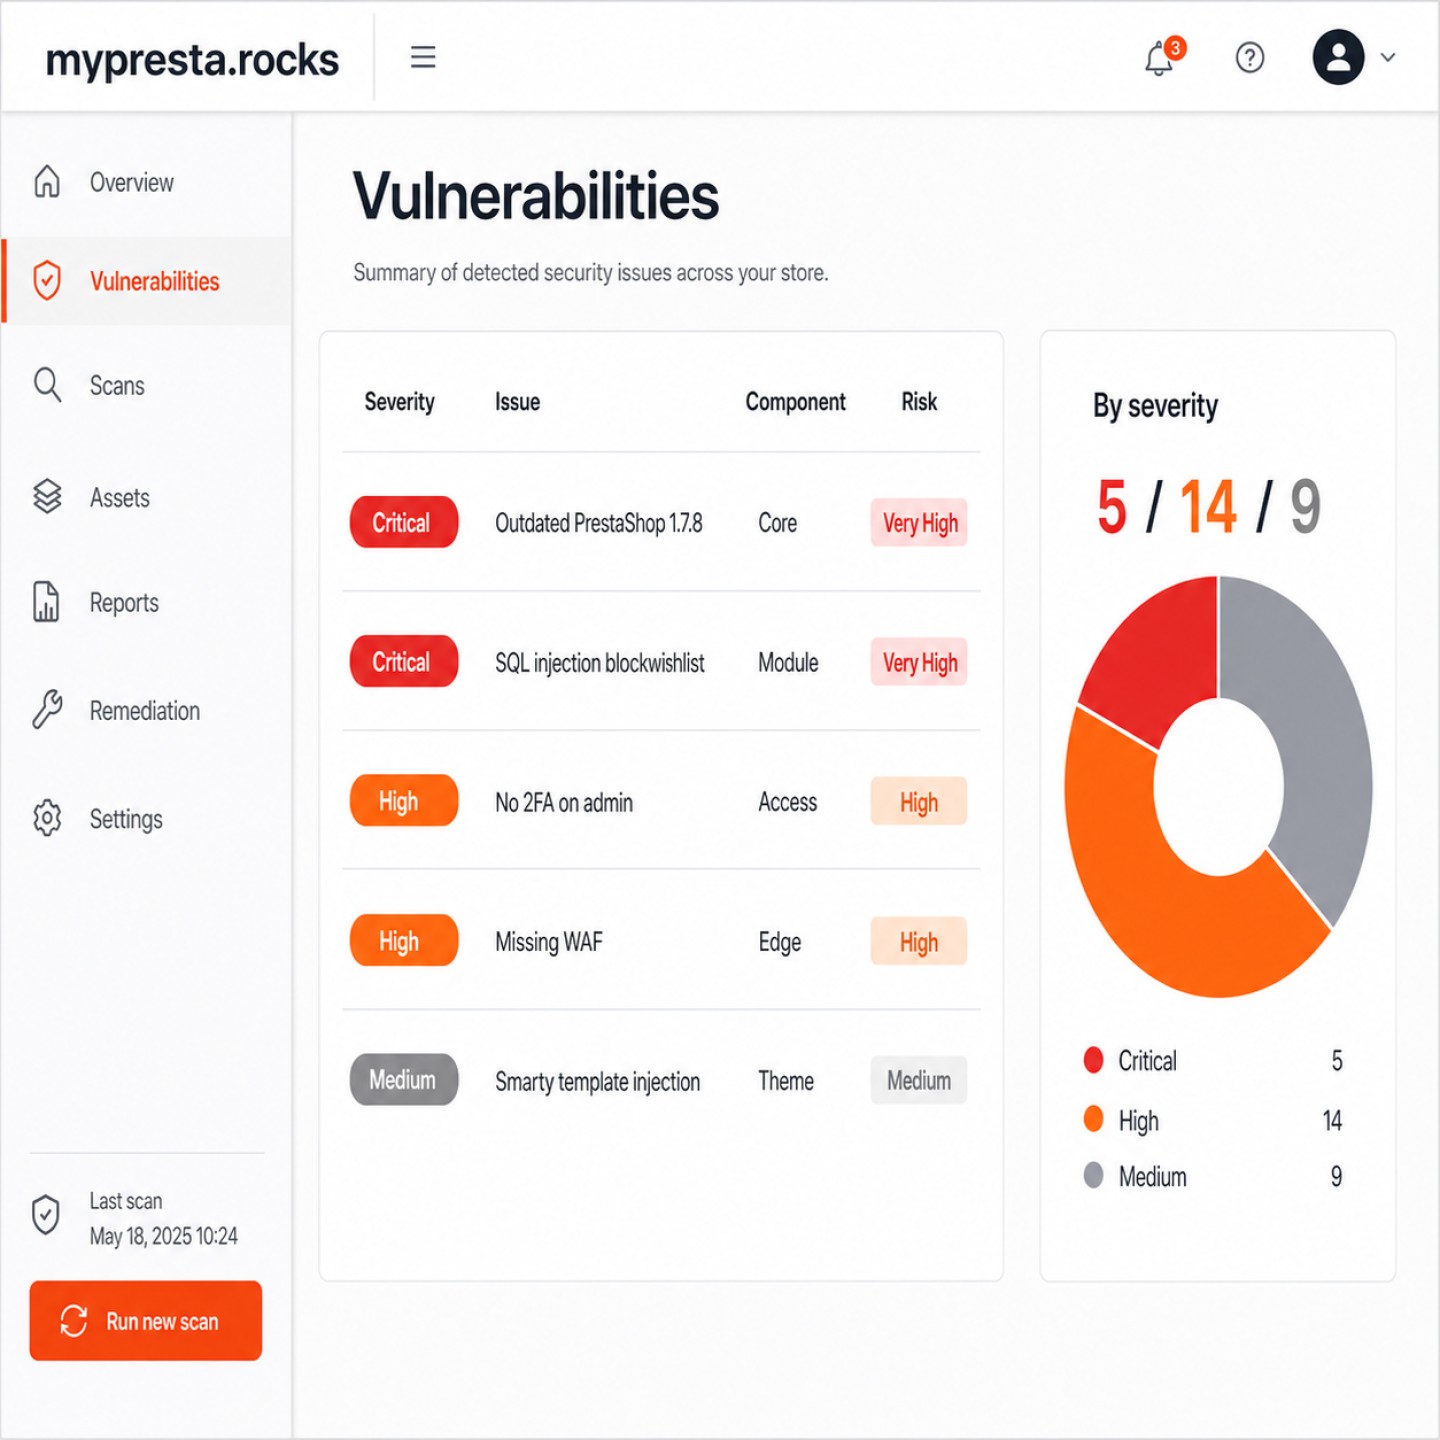
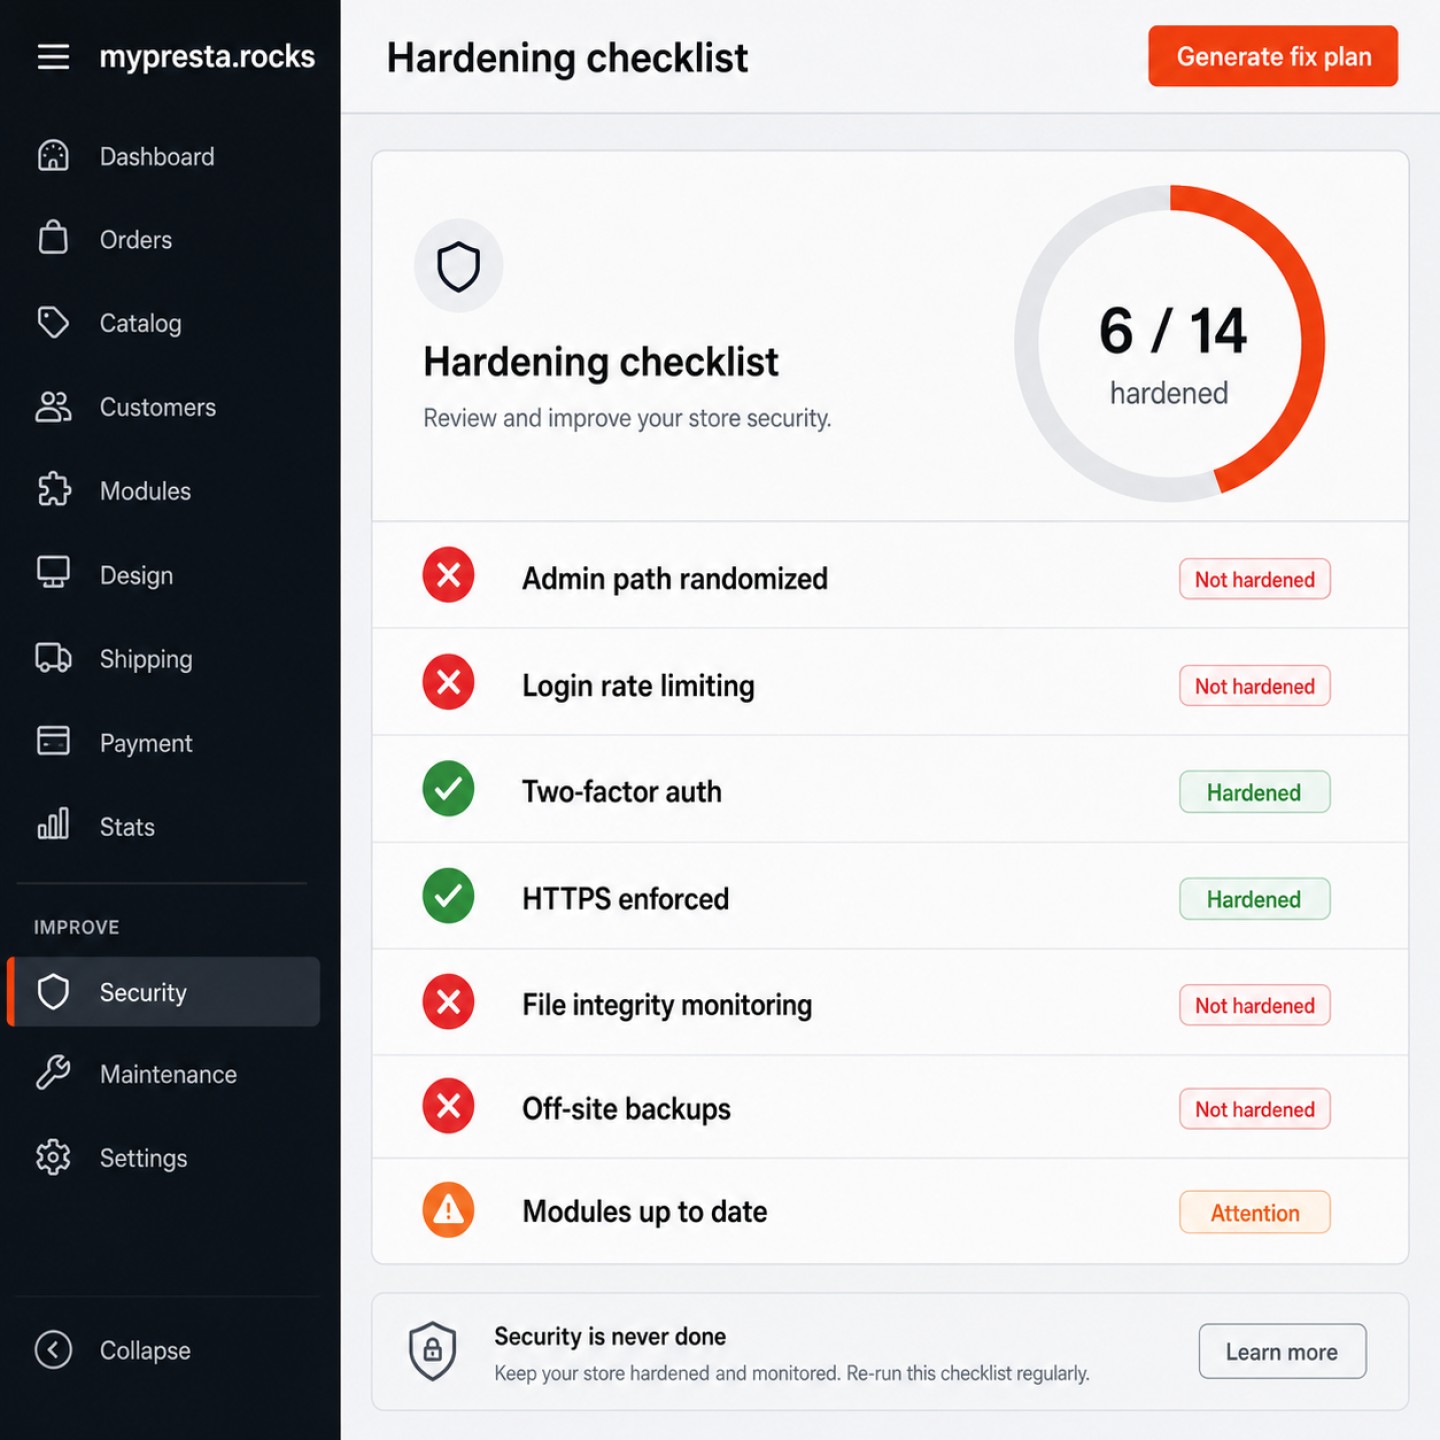


PrestaShop Security Audit & Hardening Report ist eine fachkundige Prüfung durch mypresta.rocks. Wir untersuchen Ihren Shop und erstellen einen priorisierten, klar verständlichen Maßnahmenplan. So wissen Sie, wo Ihr Shop angreifbar ist, wie schwerwiegend die Probleme sind und was Sie zuerst beheben sollten.
Die Prüfung umfasst bekannte Sicherheitslücken in PrestaShop, Modulen und PHP, Hinweise auf Schadsoftware und den Diebstahl von Zahlungskartendaten, Risiken durch Injection-Angriffe, Administratorzugänge und die Wiederherstellbarkeit anhand Ihrer Backups. Die Ergebnisse berücksichtigen die Konfiguration Ihres Shops und unterscheiden zwischen dringenden Problemen und längerfristigen Empfehlungen zur Absicherung.
Sie stellen uns über ein temporäres Konto, das Sie anschließend löschen, einen Backoffice-Zugang mit reinen Leserechten bereit sowie nach Möglichkeit Lesezugriff auf Dateien und Protokolle. Umfang und angestrebten Liefertermin stimmen wir vor der Prüfung mit Ihnen ab. Die Untersuchung erfolgt beobachtend und mit kontrollierten Prüfungen, die darauf ausgelegt sind, Ihren laufenden Shop nicht zu belasten. Während des Audits nehmen wir keine Änderungen vor.
Sie erhalten einen Plan, den Sie oder Ihr Entwickler direkt umsetzen können. Umfang und Preis der Umsetzung werden separat vereinbart. So entscheiden Sie, welche Änderungen vorgenommen werden, wann sie erfolgen und wer sie durchführt.
Was umfasst der PrestaShop Security Audit & Hardening Report?
PrestaShop Security Audit & Hardening Report ist eine fachkundige Prüfung Ihres Shops durch mypresta.rocks. Sie erhalten abschließend einen schriftlichen Maßnahmenplan, in dem die schwerwiegendsten Befunde an erster Stelle stehen.
- Ob Ihre Backups eine Wiederherstellung ermöglichen: aktuelle, nutzbare Sicherungskopien, mit denen sich nach einem Sicherheitsvorfall ein sauberer Shop wiederherstellen ließe.
- Was der Spezialist untersucht: bekannte Sicherheitslücken, Hinweise auf eine Kompromittierung, Risiken durch Injection-Angriffe und den Schutz des Backoffice.
- Wie die Prüfung auf Ihren Shop abgestimmt wird: vereinbarte Zugriffsrechte, eine Untersuchung mit reinen Leserechten und kontrollierte Prüfungen unter Berücksichtigung des laufenden Shopbetriebs.
- Was zuerst angegangen werden muss: dringende Maßnahmen zur Eindämmung, getrennt von der routinemäßigen Absicherung.
- Was Sie erhalten: einen klar verständlichen Maßnahmenplan mit Einstufung der Schweregrade und konkreten nächsten Schritten.
- Wo das Audit endet: bei der Diagnose und den Empfehlungen; für die Umsetzung erhalten Sie ein separates Angebot.

Könnten Sie mit Ihren Backups einen sauberen Shop wiederherstellen?
Ein Backup ist nur dann nützlich, wenn es Ihnen nach einem Problem die Wiederherstellung ermöglicht. Wir prüfen, ob Ihre Backups vorhanden, aktuell und für eine Wiederherstellung nutzbar sind. So können Sie einschätzen, ob sich mit den Sicherungskopien, auf die Sie sich verlassen, nach einem Sicherheitsvorfall ein sauberer Shop wiederherstellen ließe.
Die Empfehlungen betreffen sowohl Ihre Backup-Richtlinie als auch die unmittelbar festgestellten Probleme. Sie erhalten praktische Hinweise dazu, wie Sie aktuelle, getestete und zur Wiederherstellung geeignete Sicherungskopien vorhalten. Damit hat Ihr Entwickler eine klare Grundlage, um die Voraussetzungen für eine erfolgreiche Wiederherstellung zu verbessern.

Was genau untersucht der Spezialist?
Wir prüfen den PrestaShop-Kern, die installierten Module und die PHP-Version auf bekannte Sicherheitslücken und suchen nach eingeschleustem Schadcode zum Abgreifen von Zahlungskartendaten, versteckten Hintertüren und manipulierten Dateien. Außerdem untersuchen wir Stellen, an denen schädliche Eingaben über Module und individuelle Anpassungen in Datenbankabfragen oder Shop-Templates gelangen könnten. Entscheidend ist, was Ihren konkreten Shop angreifbar macht und was geändert werden muss.
Dem Schutz des Backoffice widmen wir dieselbe Aufmerksamkeit: Mitarbeiterkonten, Anmeldeschutz und Zwei-Faktor-Authentifizierung. Dateien und Protokolle helfen uns, Hinweise auf eine Kompromittierung oder versuchte Angriffe einzuordnen. Gleichzeitig klären wir bei der Prüfung der Wiederherstellbarkeit, ob nutzbare Backups vorliegen. Aus diesen Befunden entstehen Empfehlungen, die auf Ihren Shop zugeschnitten sind.

Wie berücksichtigen wir Ihren Shop und Ihre Zugriffsbeschränkungen?
Wir bitten Sie um einen Backoffice-Zugang mit reinen Leserechten über ein temporäres Konto, das Sie nach der Prüfung löschen, sowie nach Möglichkeit um Lesezugriff auf Dateien und Protokolle. Wenn Sie diese Dateien und Protokolle lieber nicht zugänglich machen möchten, vereinbaren wir einen engeren Prüfungsumfang, etwa einen externen Scan und eine angeleitete Backoffice-Prüfung, bei der Sie selbst die Bedienung übernehmen. Die von Ihnen bereitgestellten Zugriffsrechte bestimmen, wie tiefgehend wir Ihren Shop untersuchen können.
Die Prüfung verbindet eine beobachtende Untersuchung mit kontrollierten Checks, die darauf ausgelegt sind, Ihren laufenden Shop nicht zu belasten und Ihre Kunden beim Einkauf nicht zu stören. Während des Audits spielen wir keine Patches ein, löschen nichts und ändern keine Konfiguration. Wir führen auch keine unkontrollierten Lasttests gegen Ihren Bestellprozess durch. Sie entscheiden, welche Empfehlungen wann umgesetzt werden.

Was muss zuerst angegangen werden, und wer setzt die Korrekturen um?
Wenn wir eine aktive Kompromittierung entdecken, informieren wir Sie sofort und erläutern die Schritte zur Eindämmung, bevor die umfassendere Bereinigung beginnt. Sie müssen nicht auf den fertigen Bericht warten, um von einem dringenden Befund zu erfahren. Kritische Probleme stehen ganz oben im Plan, zusammen mit konkreten Maßnahmen, die klar zwischen einem Notfall und einer längerfristigen Verbesserung unterscheiden.
Sie oder ein Entwickler Ihrer Wahl können die Empfehlungen umsetzen. Wenn mypresta.rocks diese Arbeit übernehmen soll, legen wir den Umfang fest und erstellen ein separates Angebot: Bereinigung von Schadsoftware, Behebung von Sicherheitslücken in der Software und besserer Schutz des Backoffice entsprechend den Befunden. Sie sind nicht verpflichtet, uns mit der Umsetzung zu beauftragen.

Was erhalten Sie, und wo endet das Audit?
Ein priorisierter, klar verständlicher Maßnahmenplan erläutert, wo Ihr Shop angreifbar ist, wie schwerwiegend jedes Problem ist und was Sie konkret zuerst beheben sollten. Er enthält außerdem praktische Empfehlungen zur Absicherung von Administratorzugängen, zur Zwei-Faktor-Authentifizierung und zur Backup-Richtlinie. Der Bericht ist so verfasst, dass Sie oder Ihr Entwickler ihn direkt umsetzen können.
Das Audit umfasst die Prüfung und den schriftlichen Maßnahmenplan. Die Umsetzung der Korrekturen ist eine separate Leistung, für die Sie ein eigenes Angebot erhalten und deren Umfang anhand der Befunde vereinbart wird. Wenn Sie vor Beginn der Arbeiten stornieren, erhalten Sie eine vollständige Rückerstattung. Bereits erbrachte Leistungen sind von der Erstattung ausgeschlossen. Unsere Fehler korrigieren wir kostenlos.
Zum Einstieg klären wir in einem kurzen Gespräch Ihre Anliegen und die verfügbaren Zugriffsmöglichkeiten. Anhand der Größe Ihres Shops und des Prüfungsumfangs bestätigen wir den Schwerpunkt und den angestrebten Liefertermin. Sobald die Zugänge verfügbar sind, beginnen wir mit der Prüfung. Unser Ziel ist es, innerhalb des vereinbarten Zeitrahmens zu liefern und Anfragen innerhalb eines Werktags zu beantworten.

-
ReferenzSVC-SECURITY-AUDIT
-
ServicetypAudit
-
Bearbeitungszeit3–5 Werktage
-
ErgebnisRisikobericht mit Schweregrad + Walkthrough
-
Benötigter ZugangShop-URL; Lesezugriff (Admin/Dateien optional)
-
PrestaShop-Versionen1.6 / 1.7 / 8 / 9
-
UmsetzungSeparat angeboten
-
NDA / DPAAuf Anfrage verfügbar
Teilen Sie als Erste oder Erster Ihre Erfahrungen mit diesem Produkt.
Ein nach Schweregrad bewerteter Härtungsplan für Ihren echten Shop, aufgebaut um die Stellen, an denen PrestaShop-Kompromittierungen tatsächlich passieren.
Ein Spezialist prüft Ihren Live-Shop, Dateien, Datenbank und Konfiguration auf Malware, Skimmer, veraltete Zugänge, verwundbare Module und Lücken bei der Wiederherstellung. Das Ergebnis ist kein Angstmacher-Blatt: Jedes Risiko wird belegt, nach Schweregrad und Wahrscheinlichkeit eingestuft und einer konkreten Behebung zugeordnet.
Malware, Skimmer & Persistenz
Die Kompromittierungspfade, die echten Schaden und wiederkehrende Infektionen verursachen.
- Magecart-/Checkout-Skimmer-Skripte, verschleiertes JavaScript und Exfiltrations-Endpunkte
- Backdoors und Webshells in
/img,/upload, Modulordnern und geänderten Core-Dateien - Manipulation der Datenbank: bösartige Hooks, fremde Mitarbeiterkonten, geänderte Konfiguration und verdächtige Sitzungen
Angriffsfläche durch Schwachstellen
Bekannte Schwächen, abgeglichen mit Ihren exakten Versionen und Ihrer Konfiguration.
- SQL-Injection und Smarty-/Template-RCE-Risiken dort, wo sie zur vollständigen Übernahme führen könnten
- Core- und Modul-CVEs, besonders aufgegebene Module, nach denen Angreifer aktiv scannen
- CSRF-, Upload-, Pfad- und Debug-Modus-Probleme, die sich zu etwas Schlimmerem verketten können
Zugriff, Transport & Wiederherstellung
Ob der Shop nach einem Vorfall geschützt, eingedämmt und wiederhergestellt werden kann.
- Mitarbeiterkonten, veraltete SuperAdmins, Berechtigungen, 2FA und Backoffice-Exponierung
- TLS, Security Header, Cookie-Flags, Dateiberechtigungen und Debug-Einstellungen in Produktion
- Backup-Abdeckung und ob eine saubere, getestete Wiederherstellung tatsächlich möglich ist
So funktioniert es
-
Aufnahme Tag 1Sie teilen die Shop-URL, PrestaShop-Version, den Hoster und jede Vorfallhistorie oder Symptome mit.
-
Spezialistenprüfung Tage 2-4Wir prüfen Dateien, Datenbank, Templates, JavaScript, Module und Konfiguration und reproduzieren schwerwiegende Befunde, bevor wir sie dokumentieren.
-
Triage Während der PrüfungAktive Skimmer, offengelegte Backdoors oder andere kritische Befunde werden sofort gemeldet, statt bis zum Abschlussbericht zurückgehalten zu werden.
-
Übergabe AbschlusstagSie erhalten den nach Schweregrad bewerteten Bericht, die Härtungs-Roadmap und eine Besprechung per Call oder Thread.
Was enthalten ist, und was nicht
Dies ist eine Diagnose mit priorisiertem Plan. Die Grenze zwischen dem Finden der Arbeit und der Ausführung bleibt bewusst klar.
Ein Bericht, der das Risiko benennt, nicht nur die Kategorie
Eine typische kritische Zeile könnte lauten: Externes Skript im Checkout-Template, Kritisch / hohe Wahrscheinlichkeit / mittlerer Aufwand, Injection entfernen, Schlüssel rotieren, Bestelldaten prüfen. Weitere konkrete Zeilen betreffen ein Backoffice unter Standardpfad ohne 2FA, einen unbekannten SuperAdmin, ein Modul zwei Hauptversionen hinter einem Sicherheitsfix, aktiviertes _PS_MODE_DEV_ in Produktion oder ein Datenbank-Backup, das unter dem Webroot erreichbar ist.
FAQ
Benötigen Sie Admin-Zugangsdaten?
Ist das nur ein automatisierter Scan?
Was passiert, wenn Sie eine aktive Kompromittierung finden?
Gefährdet das Audit meinen Live-Shop?
Bleiben meine Daten privat?
Verwandte Leistungen
Beheben Sie die Probleme, oder berichten Sie nur darüber?
Das Security Audit liefert die Diagnose und den Plan, eine klare, nach Schweregrad geordnete Darstellung dessen, was exponiert ist und was dagegen zu tun ist. Dieses Ergebnis steht für sich allein: Sie oder jeder Entwickler, dem Sie vertrauen, können direkt danach handeln.
Wenn Sie möchten, dass die Arbeit erledigt und nicht nur dokumentiert wird, können wir die praktische Behebung als separates, abgegrenztes Arbeitspaket durchführen. Je nachdem, was das Audit findet, umfasst das typischerweise:
- Eine Infektion bereinigen, eingeschleuste Skimmer, Web-Shells und manipulierte Dateien entfernen und nachverfolgen, wie der Angreifer hereinkam, damit die Tür tatsächlich geschlossen wird.
- Module patchen, verwundbare Module, den Core oder Overrides mit bekannten Problemen aktualisieren oder reparieren.
- Den Admin härten, Back-Office-Zugang, Mitarbeiterkonten und Login-Schutz absichern.
Die Behebung vom Audit getrennt zu halten, ist bewusst. Das Audit ist beobachtend und nur lesend, sodass die Diagnose nie von der Versuchung gefärbt wird, mitten in der Prüfung mit Änderungen zu beginnen; der Umfang der Behebung wird dann anhand klarer, vereinbarter Prioritäten festgelegt.
Wenn eine aktive Kompromittierung vorliegt
Bei einer aktiven Kompromittierung priorisieren wir zuerst die Eindämmung. Vor jeder umfassenderen Bereinigung oder jedem Patchen besteht das unmittelbare Anliegen darin, den Schaden zu begrenzen und Kunden- und Zahlungsdaten zu schützen. Erst wenn die Situation eingedämmt ist, läuft der Rest der Behebung in einer durchdachten Reihenfolge ab. Es besteht keine Verpflichtung, den Behebungsweg zu gehen, aber wenn Sie ein einziges Team möchten, das das Problem von der Diagnose bis zur Lösung durchzieht, steht diese Option zur Verfügung.
Benötigen Sie Zugang zu meinem Server, und ist das sicher?
Für ein vollständiges Bild bitten wir um Lesezugriff auf das Back Office und, wo möglich, um Lesezugriff auf Dateien und Logs. Diese Kombination genügt, um den Shop gründlich zu inspizieren, Modulversionen, Konfiguration, das Dateisystem und die Zugriffsmuster in Ihren Logs, , ohne etwas zu verändern. Gerade Logs sind oft der Ort, an dem Anzeichen einer aktiven Kompromittierung oder von Sondierungsangriffen auftauchen, daher verbessert ein Lesezugriff darauf wesentlich, was das Audit sehen kann.
Was die Sicherheit betrifft, ist der entscheidende Punkt einfach: Wir verändern Ihren Shop während eines Audits niemals. Die gesamte Prüfung ist beobachtend. Während wir hinschauen, wird nichts gepatcht, gelöscht oder umkonfiguriert, was das Risiko verringert, Ihren Shopbetrieb zu beeinträchtigen oder Käufer zu stören.
Arbeiten in einem Umfang, mit dem Sie sich wohlfühlen
Der Zugriff lässt sich auf den Umfang begrenzen, mit dem Sie sich wohlfühlen. Wenn Sie keinen Datei- oder Log-Zugriff gewähren möchten, können wir in einem engeren Umfang arbeiten, zum Beispiel ein externer Scan kombiniert mit einer geführten Back-Office-Prüfung, bei der Sie das Back Office selbst bedienen und wir vorgeben, was zu prüfen ist. Das Audit ist auch so wertvoll; ein tieferer Zugang lässt es nur mehr sehen.
Wenn wir eine aktive Kompromittierung finden
Wenn die Prüfung eine aktive Kompromittierung aufdeckt, sagen wir es Ihnen sofort, wir warten nicht bis zum Ende, um einen Bericht zu liefern. Wir skizzieren dann zunächst sichere Eindämmungsschritte, damit die Priorität darin besteht, den Schaden zu begrenzen und Kunden- und Zahlungsdaten zu schützen, statt eine gemächliche Prüfung eines Shops fortzusetzen, der aktiv ausgenutzt wird. Einen Vorfall ruhig und in der richtigen Reihenfolge zu handhaben, ist ein Grund, warum das Audit standardmäßig nur lesend ist: Wir möchten die Situation vollständig verstehen, bevor irgendeine Änderung vorgenommen wird.
Was erhalte ich aus dem Security Audit?
Aus dem Security Audit erhalten Sie einen priorisierten Behebungsplan in verständlicher Sprache. Für jedes Problem legen wir drei Dinge klar dar:
- Was exponiert ist, die konkrete Schwachstelle, so beschrieben, dass Sie sie in Ihrem eigenen Shop wiedererkennen.
- Wie schwerwiegend es ist, eine klare Schweregrad-Bewertung, sodass ein kleiner Härtungsvorschlag nie mit einem echten Notfall verwechselt wird.
- Was genau zuerst zu beheben ist, der konkrete nächste Schritt, mit praktischen Details statt einer vagen Warnung.
Kritische Probleme, alles aktiv Ausnutzbare, werden ganz oben mit konkreten Schritten gekennzeichnet, sodass die gefährlichsten Probleme unmöglich zu übersehen sind und keine Mehrdeutigkeit darüber besteht, wo zu beginnen ist. Diese Reihenfolge ist wichtig: Bei der Sicherheit ist die Reihenfolge, in der Sie handeln, oft der Unterschied zwischen einem eingedämmten Problem und einem schweren Vorfall.
Härtung für die Zukunft, nicht nur ein einmaliger Patch
Über die Behebung dessen hinaus, was heute falsch ist, erhalten Sie auch praktische Härtungsempfehlungen, die darauf abzielen, den Shop künftig widerstandsfähiger zu machen. Diese decken typischerweise ab:
- Zwei-Faktor-Authentifizierung für Back-Office-Konten.
- Admin-Lockdown (Absicherung des Verwaltungszugangs). Einschränken, wer das Back Office erreichen kann und wie.
- Backup-Richtlinie. Sicherzustellen, dass Sie aktuelle, getestete, wirklich wiederherstellbare Backups haben.
Die Absicht ist, dass der Shop dauerhaft besser abgesichert ist, nicht bloß einmal gepatcht und dann zurück in dieselbe Gefährdung treiben gelassen. Der Plan ist so geschrieben, dass Sie oder Ihr Entwickler direkt danach handeln können, wobei die dringenden Punkte unverkennbar von den längerfristigen Verbesserungen getrennt sind.
Was deckt das PrestaShop Security Audit ab?
Das PrestaShop Security Audit ist eine praxisnahe Prüfung Ihres tatsächlichen Shops, fokussiert auf die Bedrohungen, die PrestaShop-Shops in der Praxis wirklich treffen, statt auf eine generische Compliance-Checkliste. Die Beliebtheit von PrestaShop macht es zu einem häufigen Ziel, und die Angriffsmuster sind recht spezifisch, daher konzentriert sich das Audit dort, wo das reale Risiko liegt. Ein Spezialist prüft die folgenden Bereiche:
Schwachstellen-Scan
Wir prüfen auf einen veralteten Core, veraltete Module und eine veraltete PHP-Version mit bekannten CVEs. Veraltete Drittanbieter-Module sind eines der häufigsten Einfallstore bei PrestaShop, denn ein einziges vernachlässigtes Modul kann den gesamten Shop gefährden, selbst wenn der Core aktuell ist.
Malware- & Magecart-Erkennung
Wir suchen nach eingeschleusten Skimmern, Web-Shells und manipulierten Dateien, den kartenstehlenden Injektionen im Magecart-Stil und den Backdoors, die auf Checkout- und Zahlungsabläufe abzielen. Das ist ein Muster, mit dem wir regelmäßig zu tun haben, daher gründet die Prüfung darauf, wie diese Kompromittierungen im Dateisystem und in der Datenbank tatsächlich aussehen, nicht nur auf Signaturabgleich.
Injection-Exposition
Wir bewerten die SQL-Injection- und Smarty-Template- (RCE-) Angriffsflächen in Modulen und Overrides, die Stellen, an denen nicht vertrauenswürdige Eingaben eine Abfrage oder ein Template erreichen und in Remote Code Execution verwandelt werden können.
Admin-Härtung & 2FA
Wir prüfen den Back-Office-Zugang: Mitarbeiterkonten, Login-Schutz und Zwei-Faktor-Authentifizierung. Schwache oder geteilte Admin-Zugangsdaten und ein ungeschütztes Back Office sind eine wiederkehrende Ursache von Sicherheitsverletzungen, die nichts mit Code-Schwachstellen zu tun haben.
Backup & Wiederherstellung
Schließlich prüfen wir, ob Sie nach einem Vorfall tatsächlich sauber wiederherstellen könnten. Dabei prüfen wir, ob Backups existieren, aktuell und wirklich verwendbar sind. Ein Backup, das Sie nie getestet haben, ist ein Risiko, kein Sicherheitsnetz.
Weil ein Spezialist Ihren tatsächlichen Shop inspiziert, spiegeln die Befunde Ihre reale Gefährdung und Konfiguration wider und nicht eine theoretische Liste dessen, was schiefgehen könnte.
Keine bekannten Probleme
Für dieses Modul sind derzeit keine offenen oder gelösten Probleme registriert.
 30 Tage Rückgaberecht
Einfache Rückgabe, keine Fragen
 Plug & Play Module
Installieren, einrichten und profitieren
 Support an erster Stelle
Priorität für Hilfe & Zufriedenheit
Vielleicht gefällt Ihnen auch


Wer dieses Modul entwickelt und pflegt
Entwickelt und gepflegt von David Miller und mypresta.rocks. David Miller arbeitet seit 2013 mit PrestaShop, und das Unternehmen hinter diesem Shop ist seit dem 3. Dezember 2018 eingetragen. Jedes Modul in diesem Katalog ist unsere eigene Arbeit, deshalb landen Ihre Supportfragen bei den Menschen, die den Code geschrieben haben. Das Änderungsprotokoll auf dieser Seite zeigt jedes Update mit Datum.